Управление изменениями ITIL: что это такое и как работает процесс
По оценкам специалистов в области управления ИТ-сервисами, от 60 до 80% инцидентов в производственной среде возникают из-за плохо спланированных изменений в инфраструктуре. Управление изменениями ITIL (Change Management) — процесс, который формализует любое добавление, модификацию или удаление в ИТ-инфраструктуре на всём жизненном цикле: единственная цель — минимизировать риски для работающих сервисов.
Каждое изменение оформляется как запрос на изменение (RFC — Request for Change), проходит оценку рисков, согласование в комитете по изменениям (CAB — Change Advisory Board) и завершается анализом результатов (PIR — Post Implementation Review). Правильно выстроенный процесс управления изменениями снижает число аварий от изменений на 40–60% уже в первый год внедрения.
Учитесь бесплатно за счёт государства
Экономия до 100 000 ₽ на любой программе
В ITIL 4 процесс переименован в Change Enablement: ИТ-команда — не тормоз для бизнеса, а обеспечитель безопасной скорости внедрений. Статья охватывает типы изменений, жизненный цикл RFC, ключевые роли, показатели эффективности и типичные ошибки.
Что такое управление изменениями в ITIL
Управление изменениями в системе управления ИТ-сервисами (ITSM — IT Service Management) — процесс отслеживания и контроля любых добавлений, модификаций и удалений в ИТ-инфраструктуре. Разработчик и владелец стандарта — AXELOS (с 2021 года — PeopleCert): эта организация публикует официальные материалы ITIL и выдаёт сертификаты специалистам.
Процесс управления изменениями строится вокруг трёх ключевых составляющих жизненного цикла изменения:
- RFC — запрос на изменение с планом реализации, планом отката и анализом влияния на затрагиваемые сервисы;
- CAB — комитет, согласующий нормальные и высокорисковые изменения;
- PIR — анализ результатов через 1–7 дней после внедрения.
Без этих составляющих процесс управления изменениями превращается в формальный документооборот без реального контроля над инфраструктурой.
В ITIL 4 управление изменениями получило название Change Enablement. Ключевой смысловой сдвиг: от бюрократического контроля — к обеспечению скорости и безопасности одновременно. Организации, перешедшие на модель Change Enablement, быстрее выводят изменения в производственную среду без роста числа инцидентов.
Чем изменение отличается от инцидента и проблемы
Эти три понятия нередко смешивают в командах без формализованного ITSM-процесса. Разница принципиальна.
| Понятие |
Определение |
Задача |
Характер |
Пример |
|---|---|---|---|---|
| Инцидент | Незапланированный сбой или снижение качества сервиса | Восстановить работу как можно скорее | Реактивный | Упал корпоративный портал |
| Проблема | Неизвестная корневая причина инцидентов | Найти и зафиксировать причину | Аналитический | Выяснить, почему падает портал |
| Изменение | Добавление, модификация или удаление в инфраструктуре | Устранить причину или улучшить сервис через RFC | Плановый | Обновить конфигурацию балансировщика нагрузки |
Инцидент реагирует на симптом, управление проблемами ищет корневую причину, изменение устраняет её через формализованный RFC. Без понимания этого разграничения команды неверно приоритизируют задачи — и число аварий в производственной среде растёт.
Три категории ИТ-изменений по ITIL
ITIL делит все изменения на три типа в зависимости от уровня риска и требуемого согласования. Дифференцированный подход снижает накладные расходы: команда не тратит время на согласование рутинного обновления антивирусных баз и при этом не пропускает без оценки критичную миграцию базы данных.
| Тип |
Уровень риска |
Согласование |
Доля в потоке |
Примеры |
|---|---|---|---|---|
| Стандартные | Низкий | Предварительно утверждённый шаблон, без CAB | 70–80% | Выдача доступа, установка стандартного ПО |
| Нормальные | Средний / высокий | Полный RFC + CAB | 15–25% | Обновление корпоративного ПО, миграция БД |
| Экстренные | Любой | ECAB или устное согласование | ≤ 5% | Патч уязвимости, откат аварийного обновления |
Стандартные изменения — автопилот для типовых задач
Стандартные изменения — предварительно утверждённые процедуры с низким риском и понятным результатом. Шаблон согласован заранее, CAB для каждого отдельного случая не нужен: инициатор заполняет форму, изменение уходит в выполнение.
Здоровая доля стандартных изменений в общем потоке — 70–80%. Чем выше эта доля, тем ниже накладные расходы на весь процесс управления изменениями. Автоматизация стандартных изменений через шаблоны в ITSM-системе освобождает команду от рутины.
Типичные примеры: выдача доступа пользователю, обновление антивирусных баз, создание учётной записи в корпоративной директории, установка стандартного программного обеспечения.
Нормальные изменения — полный цикл согласования
Нормальные изменения проходят полный процессный цикл: оценка рисков → CAB → планирование окна работ → выполнение → PIR. ITIL выделяет два подтипа: незначительные (низкое влияние, ограниченный круг затрагиваемых сервисов) и значительные (высокое влияние, требующие отдельного согласования изменений со всеми ключевыми заинтересованными сторонами).
Примеры: обновление корпоративного программного обеспечения, миграция базы данных на новый сервер, изменение политики паролей в Active Directory.
Экстренные изменения — срочность с обязательным разбором
Экстренные изменения инициируются для устранения критичного инцидента или угрозы информационной безопасности. Согласование — через ECAB (Emergency Change Advisory Board — экстренный комитет по изменениям) или устно на уровне ИТ-директора.
PIR обязателен постфактум — как и для любого другого типа. Здоровая доля аварийных изменений — не более 5% от всего потока. Превышение этого порога — симптом плохого планирования или систематического обхода формальной процедуры через статус «срочно». Примеры: критический патч уязвимости, откат обновления, нарушившего работу сервиса, экстренное увеличение ресурсов под нагрузкой.
Жизненный цикл RFC: от регистрации до закрытия
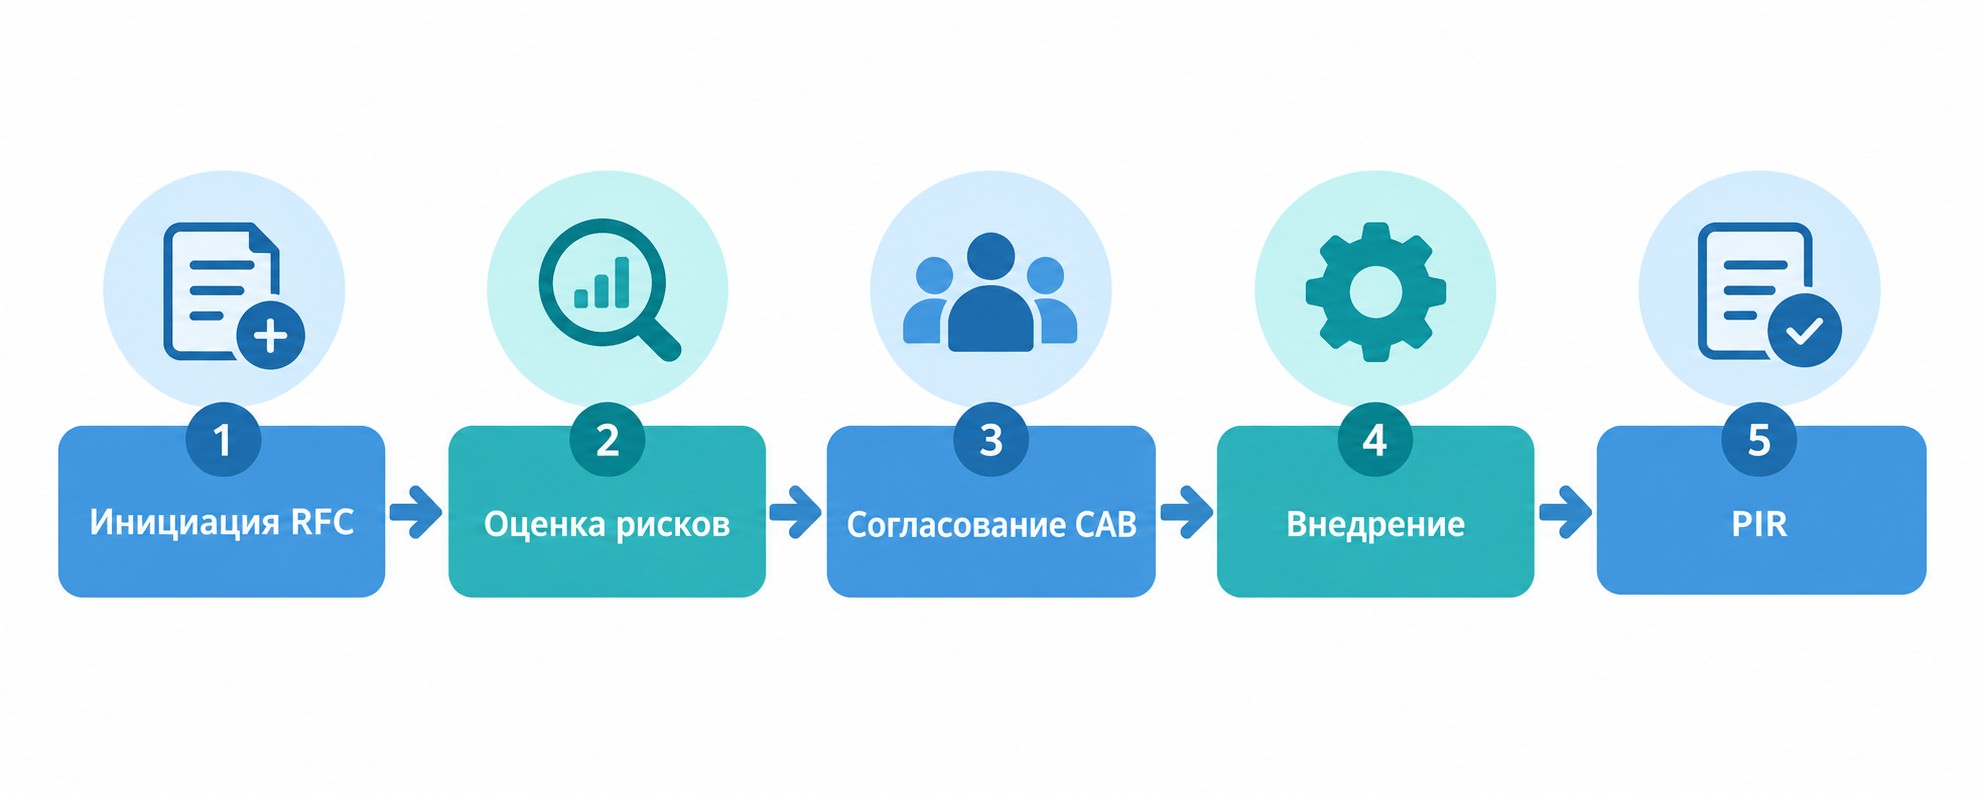
RFC — основной процессный артефакт в управлении изменениями ITIL. Любое нормальное изменение начинается с создания запроса и не завершается без PIR. Жизненный цикл RFC включает пять последовательных этапов.
Этап 1. Регистрация RFC. Инициатор изменения создаёт запрос с обязательными полями: тип изменения, приоритет, план реализации, план отката, анализ влияния на затрагиваемые сервисы и плановое время простоя (downtime). Неполный RFC возвращается на доработку без рассмотрения.
Этап 2. Оценка рисков. Менеджер по управлению изменениями проверяет RFC и запускает оценку: какие сервисы и ресурсы затронуты, какова вероятность отказа, каков масштаб последствий. Результат определяет тип согласования.
Этап 3. Согласование в CAB. Нормальные изменения рассматривает комитет — очно, заочно или в формате ECAB для срочных случаев. Стандартные изменения этот этап пропускают.
Этап 4. Выполнение. Ответственный за изменение реализует его в согласованное окно работ, уведомляет пользователей о плановом простое и ведёт мониторинг в ходе внедрения.
Этап 5. PIR и закрытие. Через 1–7 дней Change Manager проводит анализ результатов: цель достигнута, связанных инцидентов нет, база знаний обновлена. RFC получает код закрытия: успешное, неудачное или незавершённое изменение. Без PIR заявка не закрывается.
CAB — комитет по согласованию изменений
CAB — постоянный коллегиальный орган, который оценивает риски и выдаёт рекомендации по нормальным изменениям. Окончательное решение принимает Change Manager: CAB даёт рекомендацию, но не несёт единоличной ответственности за одобрение RFC.
Оптимальный состав — 5–7 человек: Change Manager (председатель), представители инфраструктуры, разработки, информационной безопасности и бизнес-заказчика. Встречи проходят еженедельно или раз в две недели по 30–60 минут. Стандартные изменения CAB не рассматривает — они проходят по шаблону.
На заседании каждый участник оценивает RFC со стороны своего домена: инфраструктурные риски, последствия для безопасности, влияние на бизнес-процессы. ECAB — экстренный формат для срочных случаев с уменьшенным составом и решением в течение нескольких часов.
Типичная ошибка — CAB задним числом: RFC создаётся после того, как изменение уже выполнено. Это полностью обесценивает контроль. Решение: технический запрет — доступ к производственной среде открывается только после одобрения RFC в системе.
Хотите системно разобраться с ИТ-процессами и управлением сервисами? В рамках национального проекта «Кадры» доступна программа «Специалист по информационным системам: от организации до сопровождения ИТ-проектов» — 144 часа онлайн, бесплатно. Подробности и запись — в каталоге программ обучения.
Роли в управлении изменениями: кто за что отвечает
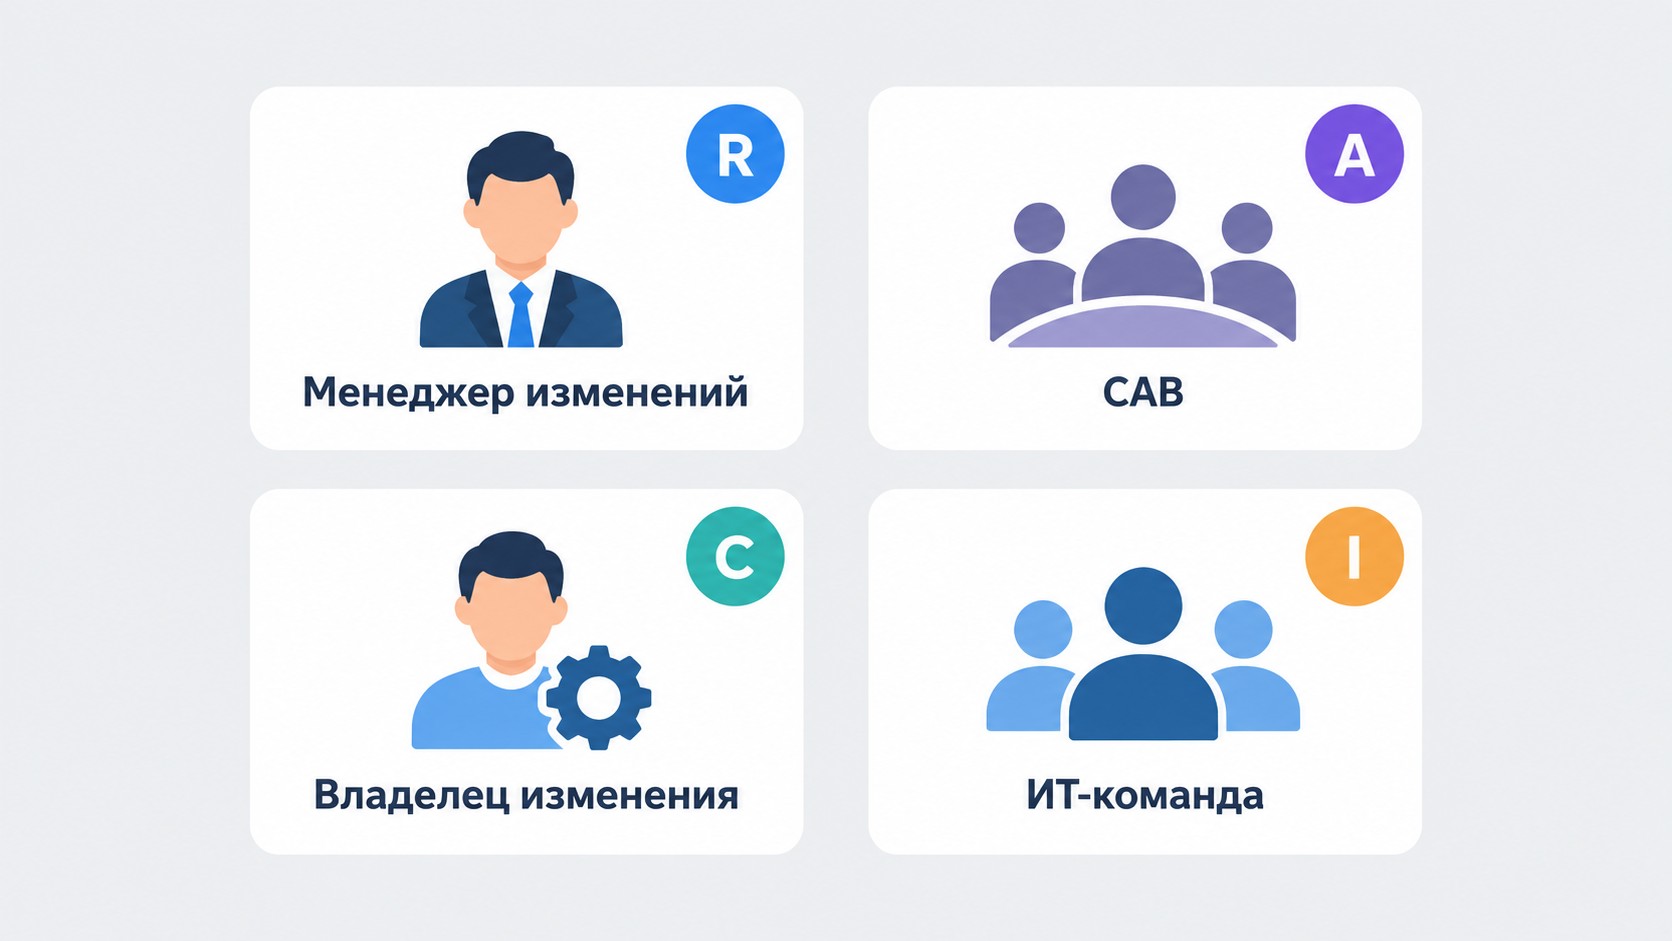
Управление изменениями ITIL строится на чёткой матрице ответственности RACI (Responsible — исполнитель, Accountable — подотчётный, Consulted — консультант, Informed — уведомляемый). Каждая роль имеет точный статус на каждом этапе жизненного цикла RFC.
Ответственный за изменение (Accountable) — высокопоставленная роль, подотчётная за результат всего процесса. Как правило, это руководитель направления или владелец сервиса. Не занимается операционной координацией, но несёт финальную ответственность за исход.
Change Manager (Responsible) — операционный центр управления изменениями: ведёт CAB, управляет жизненным циклом каждого RFC, следит за соблюдением сроков и полноты документации, формирует отчётность по ключевым показателям эффективности.
Инициатор изменения (Responsible) — создаёт RFC, заполняет обязательные поля, прикладывает планы реализации и отката, инициирует согласование. Отвечает за корректность исходных данных в заявке.
CAB (Consulted) — анализирует RFC, выявляет риски со стороны своих доменов, выдаёт рекомендации по одобрению, доработке или отклонению. На этапе выполнения переходит в статус уведомляемого (Informed).
Хотите сменить профессию или повысить квалификацию?
Федеральный проект «Активные меры содействия занятости» даёт возможность пройти обучение бесплатно за счёт государства
- Программы от ведущих вузов России — от 2 месяцев
- Удостоверение или диплом установленного образца
- Центр карьеры: 7 500+ вакансий, помощь с трудоустройством
Окно изменений и план отката
Окно изменений (Change window) — заранее согласованный временной интервал для внедрения изменений в производственную среду. Три разновидности: стандартное (обычно ночь с субботы на воскресенье), еженедельное регулярное и внеплановое — для ситуаций, не вписывающихся в стандартный график.
Отдельный инструмент — запрет изменений (Change freeze): период, когда любые модификации заморожены. Типичные триггеры: закрытие финансового квартала, сезон повышенных нагрузок.
Rollback (план отката) — обязательный элемент каждого RFC. Качественный план содержит пять составляющих:
- Критерии активации — при каких условиях принимается решение об откате;
- Триггер — кто и как принимает это решение;
- Процедура — пошаговые действия для возврата к исходному состоянию;
- Оценка времени — сколько займёт откат;
- Ответственный — кто исполняет план.
Без репетиции план отката остаётся лишь документом. Для значительных изменений обязателен тест-прогон в тестовой среде до выполнения в производственной — единственный способ убедиться, что откат реально работает.
KPI управления изменениями: как измерять эффективность
Ключевые показатели эффективности (KPI) позволяют оценить, реально ли процесс управления изменениями снижает риски или только создаёт документооборот.
| Метрика |
Формула |
Целевое значение |
Интерпретация |
|---|---|---|---|
| Доля успешных изменений | Успешные / Всего × 100% | ≥ 95% | Основной показатель зрелости процесса |
| Emergency rate | Экстренные / Всего × 100% | ≤ 5% | Выше 5% — сигнал проблем с планированием |
| Rollback rate | Откаты / Всего × 100% | ≤ 3% | Выше 3% — недостаточная оценка рисков |
| Инциденты от изменений | Количество за период | Тренд вниз | Ключевой бизнес-результат |
| Среднее время выполнения | По типу изменения | По типу | Контроль эффективности согласования |
Успешными считаются изменения, одновременно отвечающие трём критериям: (1) цель достигнута; (2) нет незапланированного простоя сверх согласованного окна; (3) в течение 7 дней после внедрения не возникло связанных инцидентов. Если хотя бы одно условие нарушено — изменение требует разбора в рамках PIR.
Высокий emergency rate или rollback rate — сигнал для пересмотра качества планирования и критериев категоризации изменений. PIR по каждому проблемному RFC — основной инструмент улучшения показателей.
Типичные ошибки и способы их устранения
Большинство проблем в управлении изменениями воспроизводимы — и устранимы, если понимать первопричину.
Ошибка 1: единая тяжёлая процедура для всех типов. Когда обновление антивирусной базы требует столько же согласований, сколько миграция базы данных, команды начинают обходить процесс. Решение: три уровня процедуры по типу изменения.
Ошибка 2: CAB задним числом. RFC создаётся после выполнения — контроль полностью обесценивается. Решение: технический запрет на доступ к производственной среде без одобрения RFC в системе.
Ошибка 3: нет связи инцидент ↔ RFC. Когда инцидент не привязан к вызвавшему его запросу, анализ первопричин невозможен. Решение: обязательное поле «связанное изменение» при регистрации каждого инцидента.
Ошибка 4: план отката только на бумаге. Невалидированный план — иллюзия безопасности. Решение: обязательный тест-прогон в тестовой среде перед выполнением в производственной.
Ошибка 5: нет PIR. Без анализа результатов одни и те же неудачные изменения повторяются снова. Решение: PIR — обязательное условие закрытия RFC в системе.
Конфликты изменений предотвращает Календарь изменений — он визуализирует все запланированные работы и позволяет увидеть пересечения заранее. Неразрешённые изменения — следствие неэффективного механизма утверждения, когда RFC застревают в очереди без движения.
Место управления изменениями в системе ITSM
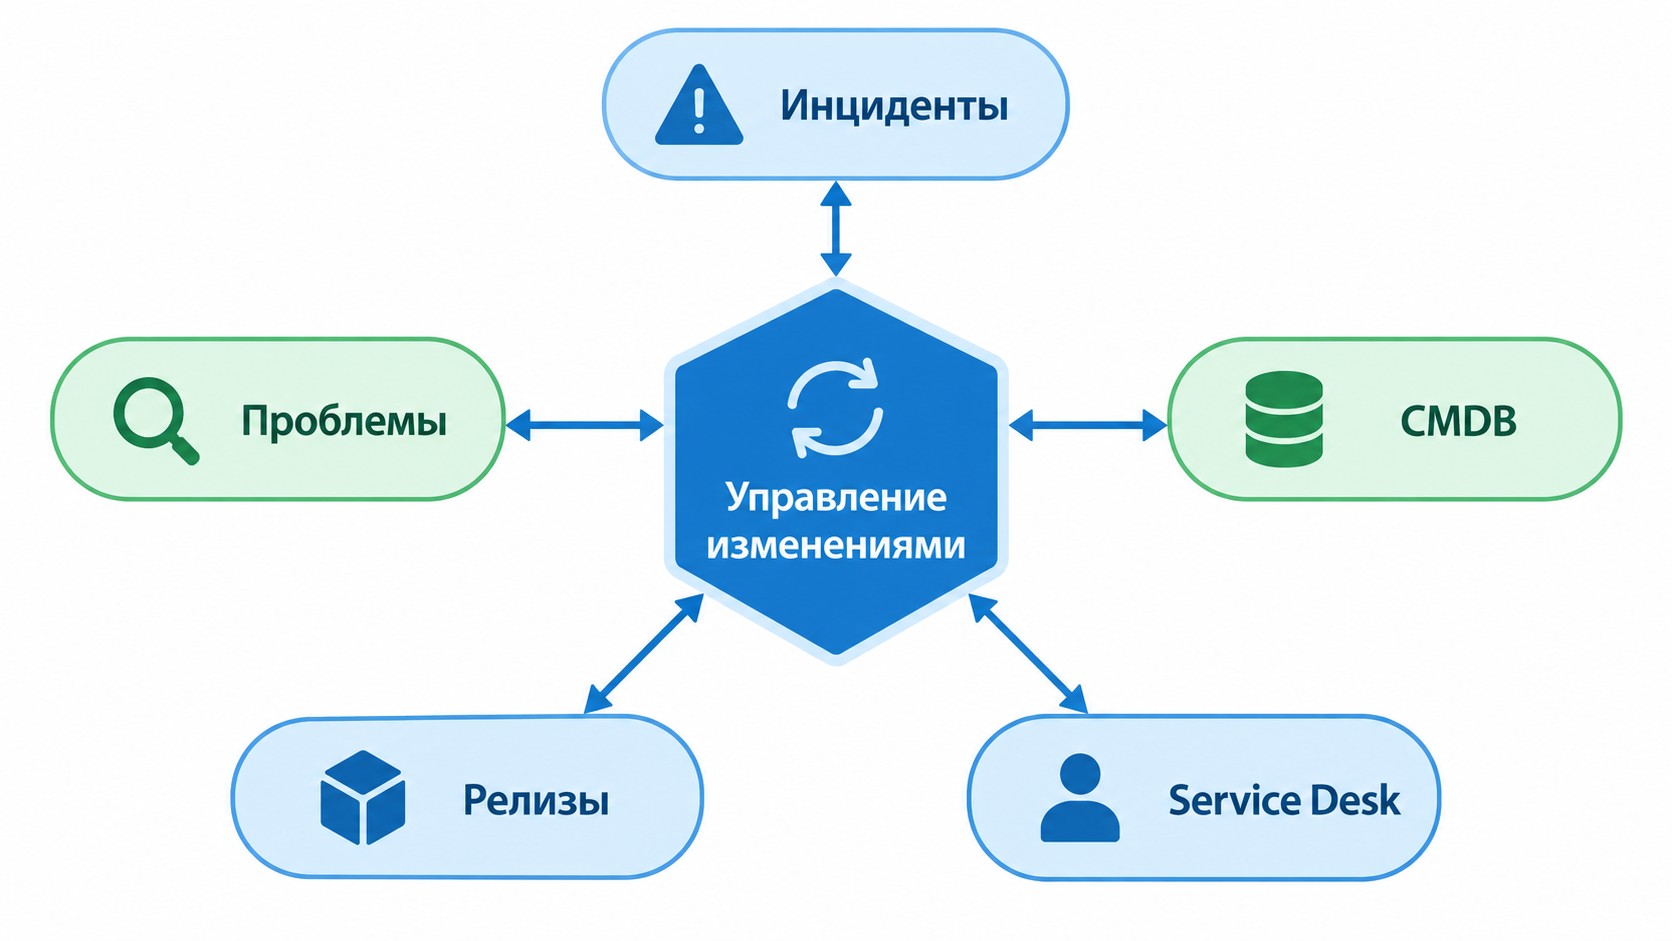
Change Management не существует в изоляции — он плотно интегрирован с другими процессами системы управления ИТ-сервисами.
Управление инцидентами ↔ изменения. Инциденты в производственной среде часто инициируют RFC — для устранения корневой причины. Само изменение может породить инцидент, если что-то пошло не так. Связь между инцидентом и RFC должна фиксироваться в ITSM-системе.
Управление проблемами ↔ изменения. Решение корневой причины проблемы реализуется исключительно через RFC — иначе устранение остаётся неформальным и неконтролируемым.
База данных конфигураций (CMDB — Configuration Management Database) ↔ изменения. CMDB обновляется только через RFC: без этого история изменений конфигурации теряется, и CMDB перестаёт отражать реальное состояние инфраструктуры.
Чеклист ключевых функций ITSM-платформы для поддержки Change Management: отдельный тип заявки «Изменение», шаблоны для стандартных изменений, мультиэтапные согласования, Календарь изменений, автоматические уведомления на каждом этапе и встроенные отчёты по показателям эффективности. Без этих функций процесс управления ИТ-изменениями реализуется вручную — и при масштабировании инфраструктуры неизбежно даёт сбои.
Часто задаваемые вопросы
Чем изменение отличается от сервисного запроса?
Изменение затрагивает инфраструктуру или политику для организации в целом и оформляется как RFC. Сервисный запрос — стандартная процедура для одного пользователя: выдать доступ, установить программное обеспечение. Выдаёте доступ одному сотруднику — запрос; меняете политику доступа для всех — RFC.
Нужен ли CAB в небольшой компании?
В формальном виде — необязательно: достаточно согласования с руководителем ИТ. Но принципы остаются обязательными: RFC фиксируется, риск оценивается, план отката прописан. По мере роста команды оптимально ввести «мини-CAB» — 15-минутную встречу раз в неделю с ключевыми участниками.
Как проводить экстренные изменения в выходной день?
Упрощённая процедура: устное согласование дежурного руководителя → выполнение → оформление RFC постфактум в течение одного рабочего дня → разбор на ближайшем CAB. Без обязательной формализации постфактум статус «экстренное» превращается в лазейку для любых внеплановых действий.
Как автоматизировать стандартные изменения?
Создаются шаблоны с предзаполненными полями, готовой процедурой и планом отката. Инициатор заполняет форму за одну минуту, изменение уходит в выполнение без CAB. Реализуется через ITSM-платформу с отдельным типом заявки «Стандартное изменение».
Что считается успешным изменением?
Три условия одновременно: (1) цель изменения достигнута; (2) нет незапланированного простоя сверх согласованного окна работ; (3) в течение 7 дней после внедрения не возникло связанных инцидентов. Если хотя бы одно условие нарушено — изменение требует разбора причин в рамках PIR.
Чем ITIL 4 отличается от ITIL v3 в управлении изменениями?
В ITIL 4 процесс переименован в Change Enablement: акцент сместился с контроля на обеспечение скорости. ИТ-служба должна не разрешать или запрещать, а обеспечивать внедрение изменений быстро и безопасно — с минимальным риском для работающих сервисов.
Зачем нужен PIR, если изменение уже выполнено?
PIR — разбор через 1–7 дней после внедрения: цель достигнута, инцидентов нет, что можно улучшить. Результат — пополнение базы знаний и корректировка шаблонов RFC. Без PIR одни и те же ошибки воспроизводятся в следующих изменениях. В корректно настроенной ITSM-платформе без PIR RFC не закрывается.
Как снизить долю экстренных изменений?
Если emergency rate превышает 5%, причин обычно две: плохое планирование или использование статуса «экстренное» для обхода формальной процедуры. Решение: регулярный анализ потока RFC, строгие критерии присвоения статуса экстренного изменения, обязательный PIR по каждому такому случаю.
Подайте заявку —
забронируйте место в группе
45 000 мест на 2026 год. Бесплатное обучение по федеральному проекту «Активные меры содействия занятости»
- Онлайн
- От 2 месяцев
- Бесплатно
- Диплом