Что такое DLP-система: как работает, виды и зачем нужна бизнесу
DLP-система (Data Loss Prevention — предотвращение потери данных) — класс средств защиты информации, которые контролируют движение корпоративных данных по всем каналам: электронная почта, USB-носители, мессенджеры, облачные хранилища, печать. Представьте не замок на двери, а КПП, досматривающий каждый файл на выходе из организации. По данным Verizon Data Breach Investigations Report 2025 , около 6
Что такое DLP-система и как расшифровывается аббревиатура
DLP расшифровывается как Data Loss Prevention — предотвращение потери данных. «Потеря» здесь понимается специфически: не удаление файла, а его попадание туда, где ему не место — к конкурентам, уволенному сотруднику, в публичный чат или на незащищённую флешку. В русскоязычной практике используют синонимы: «система предотвращения утечек данных», «защита от утечек конфиденциальной информации».
Учитесь бесплатно за счёт государства
Экономия до 100 000 ₽ на любой программе
По классификации регуляторов DLP-система относится к средствам защиты информации (СЗИ). Точнее всего её суть передаёт нетехническая аналогия: не замок на двери, а досмотр каждого, кто выходит из офиса с документами. Антивирус защищает периметр от того, что приходит снаружи, — вирусов, троянов, шифровальщиков. DLP контролирует то, что уходит изнутри: куда передаются данные, кто и через какой канал их отправляет и имеет ли сотрудник право это делать.
Три ключевых атрибута отличают DLP от других инструментов защиты:
- анализирует содержимое файлов и сообщений;
- оценивает контекст действия — кто, откуда, в какое время, через какой канал;
- контролирует сам канал передачи и применяет политику реагирования.
Без всех трёх составляющих система либо генерирует избыток ложных срабатываний, либо пропускает реальные инциденты.
Как работает DLP-система
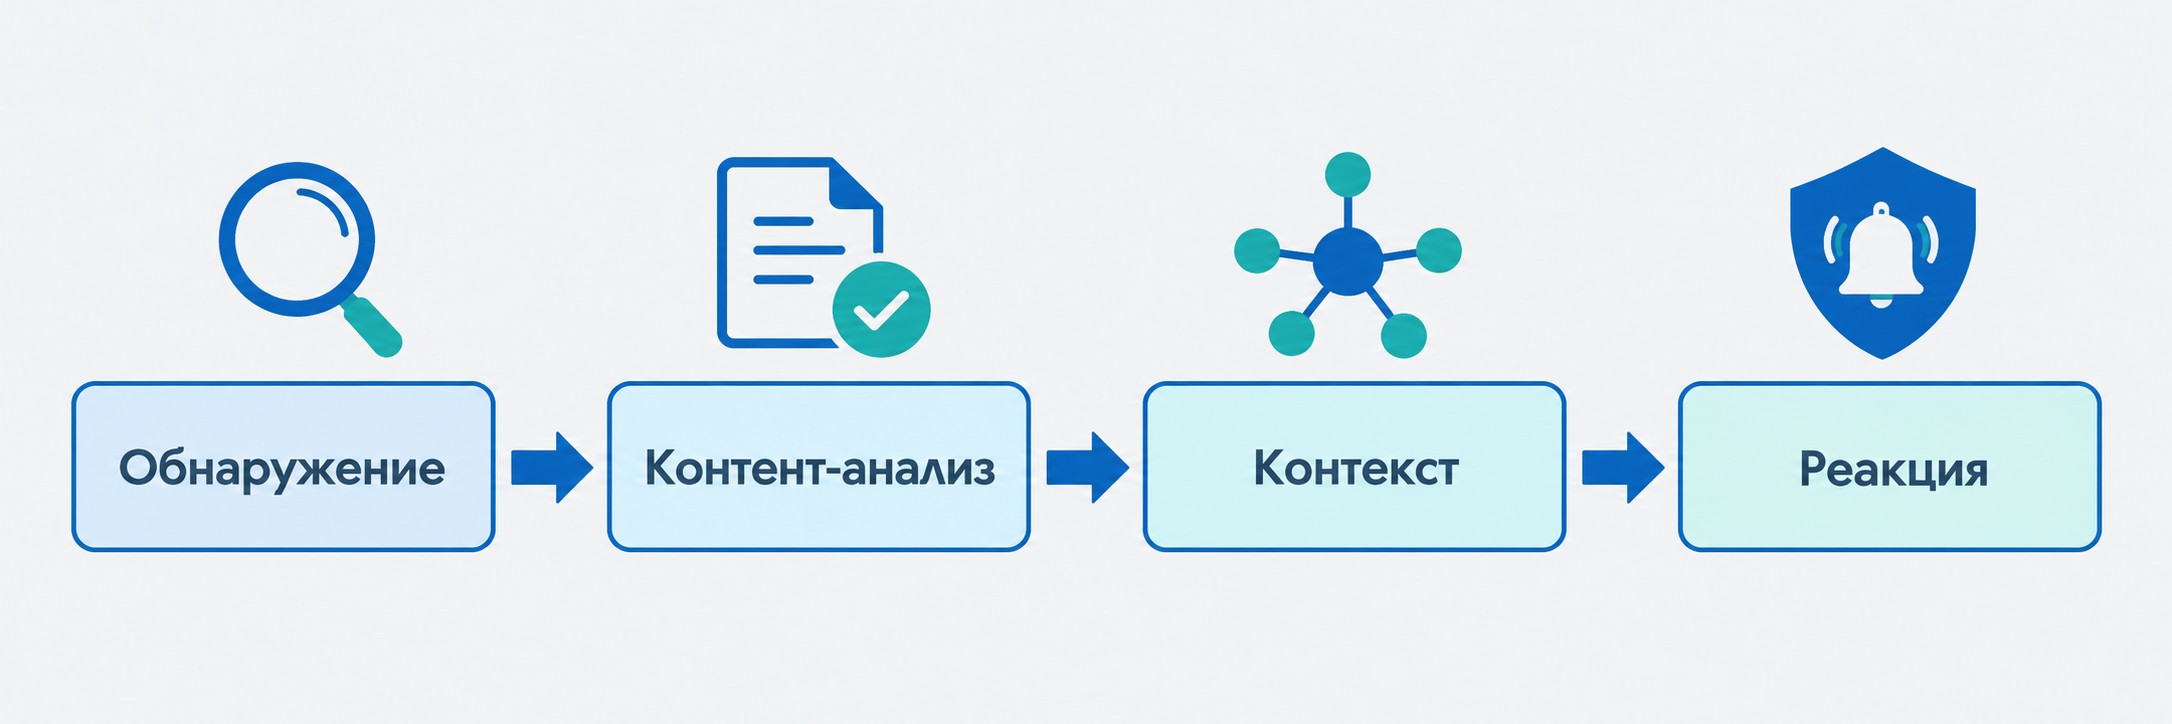
DLP — это не один фильтр, а набор сенсоров, аналитических модулей и механизмов реагирования. Общий цикл выглядит так: система фиксирует событие (отправка файла, копирование на носитель, вывод на печать) → анализирует содержимое → проверяет контекст → принимает решение по политике безопасности → записывает результат в журнал. Каждое звено цикла отрабатывает в доли секунды, пока пользователь ещё не завершил действие.
Обнаружение и анализ содержимого
На первом этапе DLP-система определяет, содержит ли объект конфиденциальные данные. Для этого применяют четыре метода идентификации:
- Словари и регулярные выражения — поиск паттернов персональных данных (паспортные реквизиты, СНИЛС, ИНН), номеров банковских карт, реквизитов договоров.
- Цифровые отпечатки документов — система запоминает «слепок» эталонного файла и распознаёт его даже при переименовании, архивировании или смене расширения.
- Лингвистический анализ — поиск тематических маркеров: грифов «конфиденциально», «коммерческая тайна», отраслевых терминов.
- Классификация на основе машинного обучения (ML) — модели повышают точность по мере накопления данных об инцидентах в конкретной компании.
Попытки замаскировать файл не работают: переименование, разбивка на части, смена кодировки — DLP просматривает содержимое, а не метаданные. Именно поэтому предварительная инвентаризация хранилищ (Data Discovery — сканирование и классификация данных) предшествует любому развёртыванию.
Контекстный анализ и варианты реакции
Идентифицировать конфиденциальный файл — только первый шаг. Один и тот же документ может быть нормальным для передачи внутри отдела и недопустимым при отправке на внешний адрес незнакомого домена. Контекстный анализ оценивает: кто инициирует действие, откуда, куда, когда, через какой канал и какой объём данных за один раз.
Модуль поведенческой аналитики (UBA/UEBA) дополняет картину: аномалии — массовое копирование файлов в нетипичное время, обращение к ресурсам за пределами привычного рабочего паттерна — система выявляет до того, как произошёл реальный инцидент.
По результатам проверки DLP применяет одну из пяти реакций:
- Блокировка — передача останавливается мгновенно.
- Карантин — файл помещается в изолированную зону для проверки специалистом ИБ.
- Уведомление — пользователь или служба ИБ получают предупреждение без остановки действия.
- Запрос согласования — операция приостанавливается до одобрения руководителем.
- Журналирование — событие фиксируется без вмешательства, пассивный режим.
Расследование инцидентов строится именно на этих журналах: карточка события содержит метаданные канала, временну́ю метку и идентификатор сотрудника.
Виды DLP-систем: архитектуры и режимы развёртывания
DLP-системы классифицируют по двум основаниям: уровень, на котором работает защита (архитектура), и способ реагирования. По архитектуре выделяют четыре типа: Endpoint (рабочие станции), Network (корпоративные шлюзы), Cloud (облачная среда) и гибридные решения. По режиму — активный (блокировка в реальном времени) и пассивный (фиксация событий без вмешательства).
Работа с DLP-системами требует понимания архитектуры корпоративной ИТ-инфраструктуры и потоков данных. Если вы рассматриваете профессию системного аналитика — программа «Системный аналитик: с нуля до проектирования систем» реализуется бесплатно в рамках нацпроекта «Кадры». Более 200 000 студентов уже прошли обучение по программам «Активных мер содействия занятости».
Endpoint DLP — контроль на рабочих станциях
Endpoint DLP устанавливается как агент на каждый ноутбук или рабочий ПК. Агент перехватывает операции непосредственно на устройстве: копирование на USB-носители, вывод на печать, работу с буфером обмена, создание скриншотов, ввод данных в веб-формы.
Главное преимущество — защита работает вне корпоративной сети. Сотрудник подключился через домашний роутер или мобильный интернет — контроль данных не прерывается. Это принципиально для компаний с удалёнными и гибридными командами.
Ограничение: агентская архитектура требует сопровождения программного обеспечения на каждом устройстве и создаёт дополнительную нагрузку на производительность станции. Чем больше парк устройств — тем выше затраты на администрирование.
Network DLP — фильтрация корпоративного трафика
Network DLP работает на уровне корпоративных шлюзов без агентов на устройствах пользователей. Система анализирует трафик, проходящий через шлюз: исходящую корпоративную почту, веб-запросы, FTP, API-взаимодействия, мессенджеры.
Развёртывается в двух режимах: прозрачном (блокировка в реальном времени) и зеркальном (аудит трафика без вмешательства — удобен для пилотного запуска). Ключевое ограничение: Network DLP не видит действий, совершённых вне корпоративной сети. Если сотрудник переслал файл через личный мобильный интернет — шлюз это не перехватит.
Cloud DLP и гибридные решения
Cloud DLP защищает корпоративные SaaS-платформы и облачные хранилища: почтовые сервисы, системы документооборота, файловые папки. Востребованность этого сегмента резко выросла с 2020 года, когда удалённая работа стала массовой практикой. Ограничение — зависимость от API-доступа провайдера: если интерфейс не предоставлен, функциональность ограничена.
Гибридная DLP объединяет Endpoint и Network: компания получает контроль и на устройствах, и на периметре сети, закрывая слепые зоны каждого типа по отдельности.
Что контролирует DLP: каналы утечек и три состояния данных
DLP-система отслеживает данные в трёх состояниях — в зависимости от того, что с ними происходит в конкретный момент.
| Состояние |
Что означает |
Примеры риска |
Механизм контроля |
|---|---|---|---|
| Data-in-Use | Данные используются на рабочей станции прямо сейчас | Копирование в буфер обмена, запись на USB-носитель, вывод на печать, создание скриншота | Endpoint-агент перехватывает операции на уровне операционной системы |
| Data-in-Motion | Данные передаются по каналу связи | Отправка по корпоративной почте, пересылка в мессенджере, загрузка через FTP или веб-форму | Сетевой шлюз или агент анализирует трафик до момента отправки |
| Data-at-Rest | Данные хранятся в файловых системах и базах данных | Конфиденциальный файл лежит в общей папке без разграничений, «тёмные зоны» с персональными данными | DataDiscovery сканирует хранилища и строит карту расположения данных |
По каналам DLP охватывает: корпоративную и личную электронную почту, мессенджеры, USB-носители и внешние диски, облачные хранилища, печать, FTP, API-интеграции, буфер обмена, веб-формы. Полнота охвата зависит от архитектуры: Endpoint-решение контролирует операции на устройстве, Network — трафик через шлюз.
Ключевой принцип: без предварительной классификации данных DLP производит много ложных срабатываний и мало реальной пользы. Data Discovery — инвентаризация и разметка хранилищ до внедрения — не опциональный шаг, а обязательный.
Для чего нужна DLP-система: задачи и реальные сценарии
Четыре сценария, с которыми сталкивается большинство компаний:
① Случайная ошибка. Менеджер отправляет договор с персональными данными не тому адресату — выбирает первый адрес из автозаполнения. DLP перехватывает отправку и запрашивает подтверждение или блокирует передачу.
② Нарушение регламента. Сотрудник копирует клиентскую базу на личную флешку «для удобной работы дома», не считая это инцидентом. DLP фиксирует обращение к данным и применяет правило для USB-каналов.
③ Инсайдерская угроза. За несколько дней до последнего рабочего дня сотрудник начинает массово скачивать договоры, клиентскую базу, исходный код. Поведенческая аналитика замечает аномалию — резкий рост объёма скопированных данных — и отправляет оповещение службе ИБ.
④ Последствия внешней атаки. Учётная запись компрометируется через фишинг. Злоумышленник авторизуется в корпоративных системах и систематически выгружает документы. DLP выявляет нетипичный паттерн активности и блокирует канал.
По данным Verizon Data Breach Investigations Report 2025, человеческий фактор — ошибка или умысел сотрудника — составляет около 60% всех нарушений информационной безопасности. Согласно IBM Cost of a Data Breach Report 2025, средняя стоимость одной утечки данных достигает 4,4 млн долларов в глобальном масштабе. Для малого и среднего бизнеса это означает прямые финансовые потери, регуляторные штрафы и долгосрочный репутационный ущерб.
Отдельную угрозу представляют программы-вымогатели (Ransomware): современные атаки совмещают шифрование с кражей данных для шантажа — так называемое двойное вымогательство. По тому же отчёту Verizon DBIR 2025, 88% инцидентов в сегменте малого и среднего бизнеса связаны с атаками этого типа.
Хотите сменить профессию или повысить квалификацию?
Федеральный проект «Активные меры содействия занятости» даёт возможность пройти обучение бесплатно за счёт государства
- Программы от ведущих вузов России — от 2 месяцев
- Удостоверение или диплом установленного образца
- Центр карьеры: 7 500+ вакансий, помощь с трудоустройством
DLP и законодательство России: ФЗ-152, 187-ФЗ и требования ФСТЭК
Несколько нормативных актов прямо формируют требования к контролю движения данных в российских организациях.
ФЗ-152 «О персональных данных» обязывает операторов принимать меры для выявления несанкционированного доступа к персональным данным и регистрации действий с ними; с 30 мая 2025 года введены повышенные штрафы за неуведомление об инцидентах. Подробнее о комплексных требованиях к защите ПДн — в материале «Защита персональных данных в компании».
187-ФЗ (закон о безопасности критической информационной инфраструктуры) распространяется на организации финансового сектора, энергетики, транспорта, здравоохранения и ряда других отраслей. Закон устанавливает требования к защите объектов КИИ от инцидентов ИБ — DLP входит в типовой набор технических мер для таких организаций.
ФСТЭК России сертифицирует DLP-системы как средства защиты информации. Наличие действующего сертификата обязательно при аттестации государственных информационных систем (ГИС) и информационных систем персональных данных (ИСПДн). Регулятор проверяет корректность контентного анализа, устойчивость политик к обходу, полноту журналирования событий и управление доступом к самой системе.
Важная оговорка: сертификат ФСТЭК подтверждает соответствие заявленным функциям на испытательном стенде, но не гарантирует качество фильтрации в конкретном внедрении — это зависит от настройки политик и предварительной классификации данных.
Как DLP закрывает compliance: журнал событий + карточки инцидентов + блокировка каналов формируют доказуемый контроль, достаточный для прохождения проверки регулятора.
Российские DLP-системы: сравнение ключевых вендоров рынка
Выбирать DLP-систему стоит по задачам и каналам, которые нужно контролировать, а не только по известности бренда на рынке.
| Вендор |
Тип |
Сегмент |
ФСТЭК |
Специализация |
Ценовой уровень |
|---|---|---|---|---|---|
| InfoWatch Traffic Monitor | Endpoint + Network | Enterprise | Есть | ИИ-прогнозирование утечек, поведенческая аналитика | Высокий |
| Solar Dozor | Endpoint + Network | Госсектор, Enterprise | Есть | Интеграция с экосистемой Ростелеком-Солар | Высокий |
| СёрчИнформ КИБ | Endpoint + Network | SMB, Enterprise | Есть | Встроенный учёт рабочего времени | Средний |
| Гарда DLP | Network | Enterprise | Есть | Глубокий анализ сетевого трафика | Высокий |
| Стахановец | Endpoint | SMB | Нет | Минимальный порог входа, от 5 рабочих мест | Бюджетный |
| Staffcop Enterprise | Endpoint | SMB, Enterprise | Есть | Поддержка Linux и Astra Linux, импортозамещение | Средний |
| Falcongaze SecureTower | Endpoint + Network | SMB, Enterprise | Нет | Развитая аналитика коммуникаций | Средний |
| Zecurion DLP | Endpoint + Network | Enterprise | Есть | Широкий охват каналов, удобство расследований | Высокий |
Дифференциаторы, которые стоит учитывать при выборе: InfoWatch — ИИ-прогнозирование инцидентов до их совершения; Стахановец — самый низкий порог входа для малого бизнеса; Staffcop — нативная поддержка отечественных операционных систем; СёрчИнформ КИБ — единая платформа для контроля данных и учёта рабочего времени.
Как внедрить и выбрать DLP-систему: чеклист и критерии
Типичный срок пилотного запуска — 2–4 недели в пассивном режиме: система наблюдает за реальными потоками данных без блокировок, что позволяет настроить политики под конкретную инфраструктуру до включения жёстких правил.
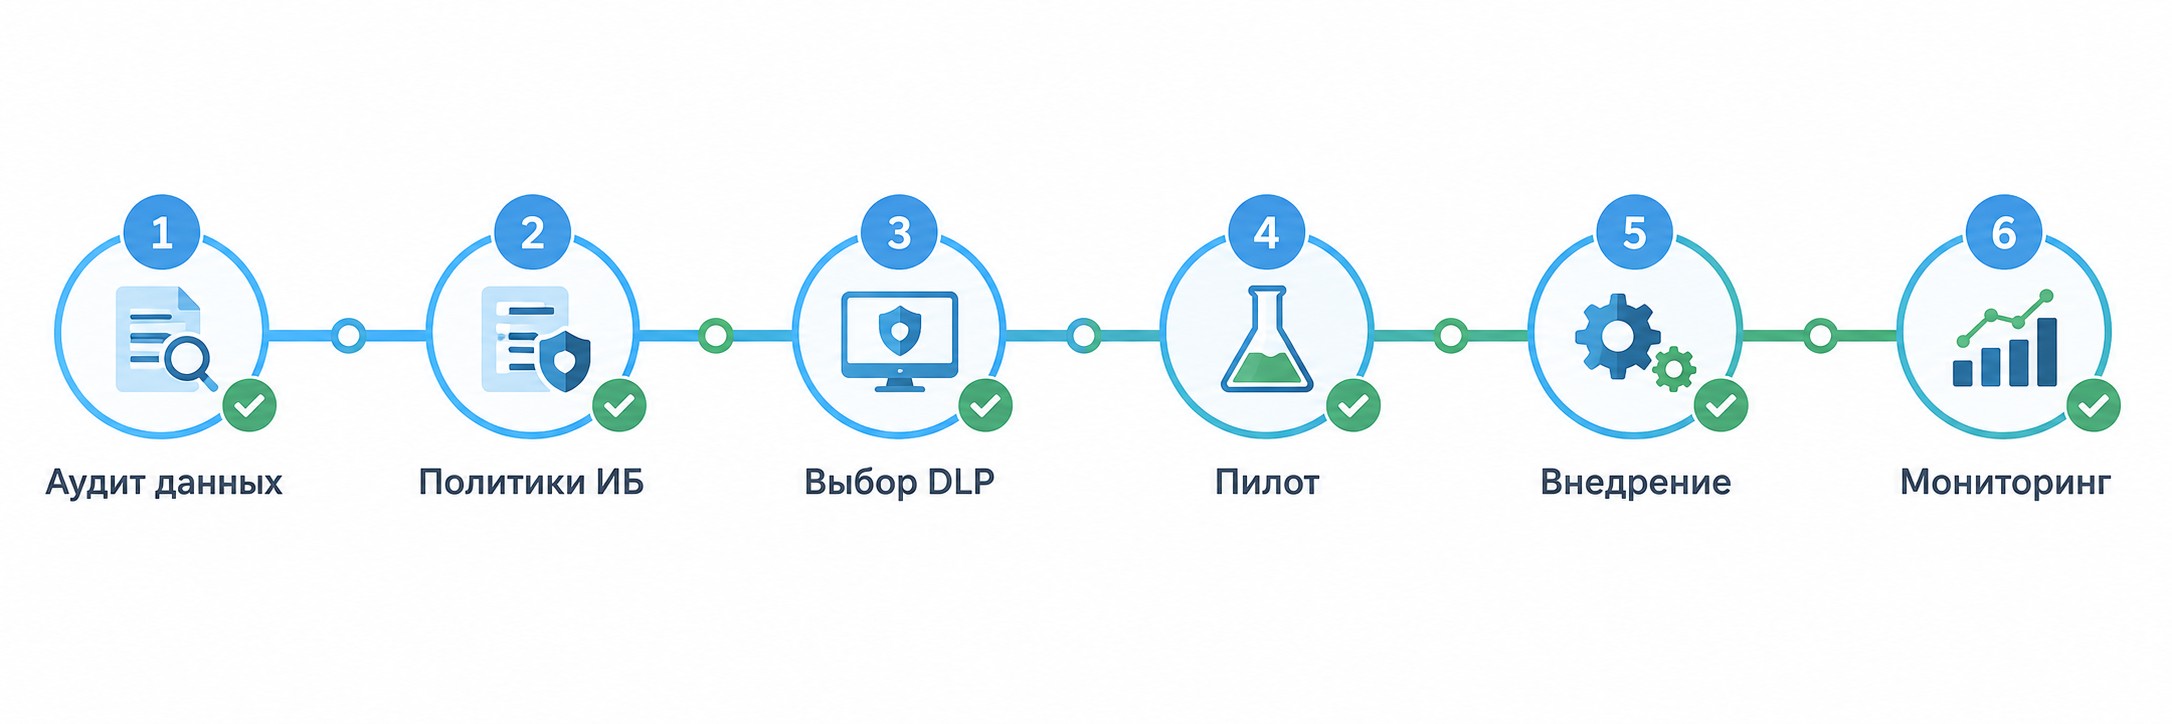
Чеклист внедрения из восьми шагов:
- Аудит данных — инвентаризация: где хранятся конфиденциальные сведения, кто имеет к ним доступ.
- Классификация — разметка по категориям: персональные данные, коммерческая тайна, финансовые документы, исходный код.
- Разработка политик безопасности — правила допустимых действий, белые списки, уровни реагирования для каждого канала.
- Пилот (2–4 недели, пассивный режим) — система мониторит и журналирует без блокировок.
- Анализ срабатываний — выявление ложных срабатываний, уточнение шаблонов и белых списков.
- Точечные блокировки — активный режим включается только для критичных сценариев.
- Обучение сотрудников — оповещение о правилах работы с корпоративными данными снижает число случайных инцидентов.
- Регулярный ревью политик — ежеквартальная проверка актуальности правил при изменениях инфраструктуры.
Последовательное прохождение чеклиста снижает риск конфликта DLP с бизнес-процессами и сокращает ложные срабатывания на старте.
DLP в сравнении с другими инструментами защиты:
| Инструмент |
Что контролирует |
Чем отличается от DLP |
|---|---|---|
| Антивирус | Вредоносный код во входящих файлах и на устройстве | Защищает от внешних угроз; не контролирует действия авторизованных сотрудников |
| SIEM (система управления событиями безопасности) | Журналы событий из всех систем организации | Коррелирует события, но не анализирует содержимое передаваемых данных |
| IAM (управление идентификацией и доступом) | Права пользователей к ресурсам и системам | Управляет, кто куда имеет доступ, но не контролирует, что делается с данными после открытия |
| DLP | Содержимое и движение данных по всем каналам | — |
Шесть критериев выбора DLP-системы:
- поддерживаемые каналы и типы данных;
- архитектурное соответствие инфраструктуре — агентская, шлюзовая или гибридная;
- наличие сертификата ФСТЭК (критично для ГИС, ИСПДн, объектов КИИ);
- глубина интеграции с SIEM для единого контура информационной безопасности;
- удобство расследования инцидентов — карточки событий, хранение журналов, поиск по атрибутам;
- совокупная стоимость владения (TCO): лицензии, внедрение, обучение, поддержка.
DLP — корпоративное ПО, которое не распространяется через открытую загрузку. Если хотите оценить решение — запрашивайте демо или пилотный доступ напрямую у вендора.
Часто задаваемые вопросы
Как расшифровывается DLP-система?
DLP расшифровывается как Data Loss Prevention — предотвращение потери (утечки) данных. «Потеря» здесь — не удаление файла, а его попадание туда, где ему не место: к уволенному сотруднику, конкурентам, в открытый чат или на незащищённую флешку. В русскоязычной практике используют синонимы: «система предотвращения утечек», «защита от утечек информации». Не путайте с Digital Light Processing — это совпадение аббревиатур без отношения к информационной безопасности.
Чем DLP-система отличается от антивируса?
Антивирус защищает устройство от внешних угроз — вирусов, троянов, шифровальщиков. DLP контролирует движение данных изнутри: куда они перемещаются, кто копирует, через какой канал уходят. Антивирус не заметит, что сотрудник отправляет клиентскую базу на личную почту — DLP это зафиксирует и заблокирует. Инструменты дополняют друг друга, а не заменяют.
Что именно контролирует DLP-система?
DLP контролирует данные, которые компания заранее классифицировала как конфиденциальные: персональные данные клиентов и сотрудников, финансовые документы, договоры, клиентские базы, исходный код, коммерческую тайну. По каналам — электронная почта, мессенджеры, USB-носители, облачные хранилища, печать, буфер обмена, веб-формы. Без предварительной классификации система генерирует много ложных срабатываний и мало реальной пользы.
Нужен ли сертификат ФСТЭК для DLP-системы?
Сертификат ФСТЭК обязателен при внедрении DLP в государственные информационные системы, ИСПДн или объекты критической информационной инфраструктуры (187-ФЗ). Для частного бизнеса без госконтрактов — не обязателен, но упрощает прохождение аттестации. Важно учитывать: сертификат подтверждает соответствие заявленным функциям на испытаниях, но не гарантирует качество фильтрации в конкретном внедрении.
Сколько стоит внедрение DLP-системы?
Стоимость зависит от числа пользователей, архитектуры и вендора. Бюджетный сегмент (Стахановец, Staffcop): от нескольких тысяч рублей в год на рабочее место, доступен от 5 рабочих мест. Средний сегмент (Falcongaze, СёрчИнформ КИБ): корпоративные тарифы по запросу. Топ-уровень (InfoWatch, Solar Dozor, Гарда, Zecurion): Enterprise и госсектор, стоимость индивидуальная. Дополнительно учитывайте затраты на внедрение, обучение персонала, техническую поддержку и адаптацию под инфраструктуру.
Можно ли скачать DLP-систему бесплатно или попробовать?
DLP — корпоративное ПО, которое не распространяется через открытую загрузку. Большинство вендоров предлагают бесплатный пилот или демо-доступ на 2–4 недели в пассивном режиме мониторинга. Это позволяет увидеть реальные потоки данных в компании без включения блокировок. Запросить демо можно напрямую у вендора через официальный сайт или форму обратной связи.
Как DLP интегрируется с SIEM?
DLP передаёт в SIEM карточки инцидентов: кто, когда, через какой канал пытался вывести данные. SIEM коррелирует эти события с журналами авторизации, сетевого трафика и службы каталогов, выявляя сложные сценарии атак, незаметные по отдельности. Вместе они формируют единый контур ИБ: DLP отвечает за глубокий анализ содержимого, SIEM — за корреляцию событий из всех систем организации.
Подходит ли DLP-система для малого бизнеса?
Да, особенно Endpoint DLP бюджетного сегмента: Стахановец доступен от 5 рабочих мест. Для малого бизнеса критичны именно Data-in-Motion и Data-at-Rest: сотрудники передают файлы в мессенджерах, сохраняют данные в личные облака, а корпоративные доступы нередко остаются активными после увольнения. Оптимальный старт — пассивный мониторинг 2–4 недели: сначала понять реальные потоки данных, потом включать блокировки.
Какие данные чаще всего утекают через зафиксированные инциденты?
По практике: клиентские базы и выгрузки из систем управления взаимоотношениями с клиентами (CRM), финансовые документы (счета, акты, договоры), персональные данные, исходный код, логины и токены доступа. Наиболее частые каналы — личная электронная почта и мессенджеры, реже — USB-носители. По данным Verizon DBIR 2025, человеческий фактор составляет около 60% всех нарушений информационной безопасности.
Как настроить политики DLP без избытка ложных срабатываний?
Ключевой принцип — стартовать с пассивного режима, не с блокировок. Первые 2–4 недели система накапливает данные о реальных потоках. Затем анализируют срабатывания: добавляют белые списки (отдел продаж отправляет коммерческие предложения клиентам — это норма), уточняют шаблоны персональных данных, настраивают контекстные правила. Жёсткие блокировки включают только для критичных сценариев: массовая выгрузка базы, отправка документов с грифом конфиденциальности на внешние домены.
Подайте заявку —
забронируйте место в группе
45 000 мест на 2026 год. Бесплатное обучение по федеральному проекту «Активные меры содействия занятости»
- Онлайн
- От 2 месяцев
- Бесплатно
- Диплом