Что такое Zero Day: уязвимость, эксплойт и атака нулевого дня
Уязвимость нулевого дня (Zero Day, 0-day) — дефект в программном обеспечении, о котором разработчик ещё не знает, а злоумышленники уже нашли и активно используют. Название точно описывает ситуацию: у команды безопасности «ноль дней» на реакцию — патч появится позже, чем началась атака. В момент эксплуатации нет ни идентификатора уязвимости (CVE, Common Vulnerabilities and Exposures) в реестрах, ни
В статье — от термина к практике: что такое zero day, чем он отличается от N-day уязвимостей, как работает механизм атаки, кто за ней стоит, какие реальные кейсы изменили подходы к защите и как выстроить оборону, способную работать без патча.
Учитесь бесплатно за счёт государства
Экономия до 100 000 ₽ на любой программе
Термины: чем уязвимость, эксплойт и атака нулевого дня отличаются друг от друга
В текстах о кибербезопасности одно и то же явление обозначают по-разному: Zero Day, zero-day, 0-day, day 0, нулевой день, 0-день. Всё это синонимы. Различие — только в контексте: «zero-day» с дефисом чаще встречается в технических отчётах, «нулевой день» — в русскоязычной прессе и регуляторных документах.
При этом три ключевых понятия нередко путают, хотя они описывают разные явления. Правильная иерархия:
уязвимость (дефект) → эксплойт нулевого дня (инструмент) → атака (событие)
Каждое следующее звено использует предыдущее. Уязвимость существует, даже если о ней никто не знает. Эксплойт превращает дефект в оружие. Атака — момент применения этого оружия против конкретной цели.
Определения трёх понятий: уязвимость, эксплойт, атака
Уязвимость нулевого дня — ошибка или проблема нулевого дня в браузере, операционной системе, прошивке IoT-устройства (устройства из «интернета вещей») или компоненте с открытым исходным кодом. Источники дефекта: переполнение буфера, логические ошибки при разработке, уязвимая десериализация (некорректная обработка поступающих данных), устаревшие зависимости. CVE-идентификатор не присваивается, пока вендор не признаёт факт существования дефекта.
Эксплойт нулевого дня — специализированный код под конкретную неизвестную уязвимость. Он позволяет удалённо выполнить произвольный код на чужой машине (RCE, Remote Code Execution) или повысить привилегии до уровня системного администратора (LPE, Local Privilege Escalation). Эксплойт привязан к конкретным версиям ПО; стоимость готового инструмента для топовых платформ — сотни тысяч долларов и выше.
Атака нулевого дня — применение эксплойта с реальным ущербом: кража данных, установка программ-вымогателей (ransomware), долгосрочный скрытый доступ к инфраструктуре жертвы.
Zero-day против N-day: почему уязвимость нулевого дня опаснее
N-day — уязвимость, которую уже обнаружили и задокументировали. У неё есть CVE-запись в реестре NIST NVD, доступный патч от вендора и антивирусные сигнатуры. Специалист по безопасности знает, что именно искать, и имеет готовые инструменты обнаружения.
При zero-day ничего этого нет. Атака уже идёт, а защитники работают вслепую. Ни один антивирус не опознает код, которого нет в его базах. Единственный шанс — поведенческий анализ и корреляция аномальных событий.
| Параметр |
Zero-day |
N-day |
|---|---|---|
| Патч | Отсутствует | Доступен |
| CVE / запись в базах | Нет | Есть |
| Готовый эксплойт | Есть у злоумышленников | Публично известен |
| Сигнатурное обнаружение | Невозможно | Работает |
| Время реакции защитников | Ноль — нет ориентиров | Дни–недели |
| Уровень риска | Максимальный | Зависит от оценки CVSS |
Механизм zero-day атаки: как это работает на практике
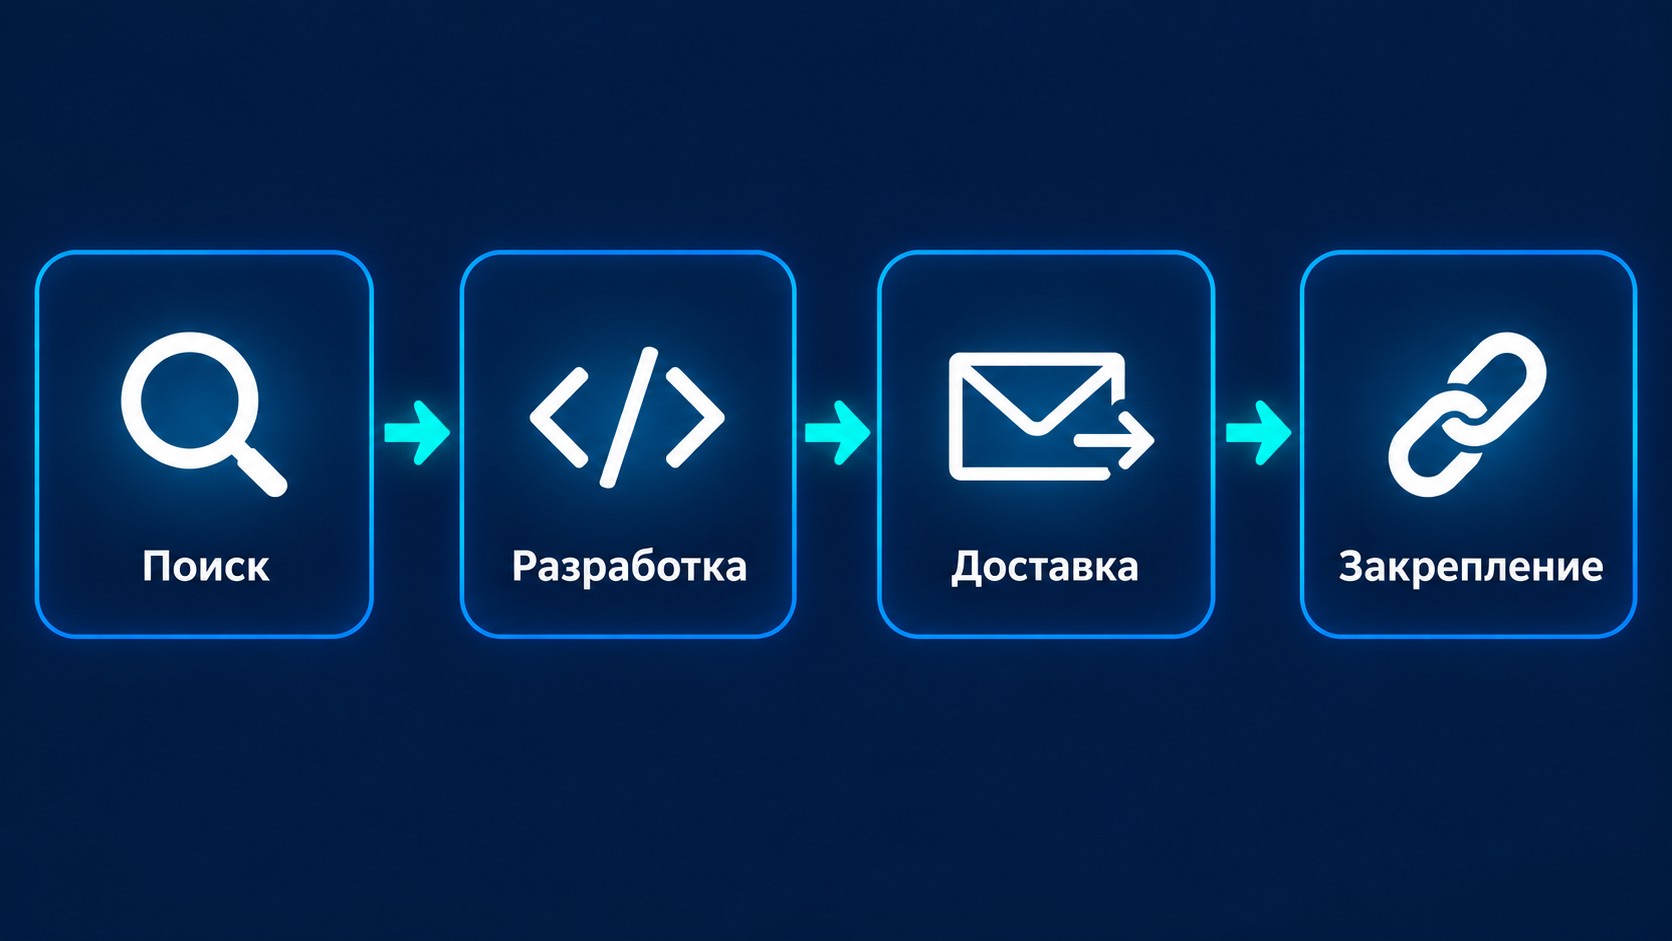
Каждая атака нулевого дня проходит через четыре классические стадии. Понимание каждой позволяет выстроить детекцию точечно — а не полагаться на сигнатуры, которых ещё не существует.
Стадии 1–2: поиск уязвимости и разработка эксплойта
Злоумышленники ищут брешь тремя основными методами:
- Реверс-инжиниринг (обратная разработка) — анализ скомпилированного бинарного кода для выявления нештатных состояний и граничных условий;
- Фаззинг — автоматизированная подача случайных и некорректных данных на входы приложения до тех пор, пока не произойдёт сбой;
- Анализ парсеров — исследование обработчиков форматов (PDF, DOCX, медиаконтейнеры), где логические ошибки особенно распространены.
Найденный дефект превращают в работоспособный эксплойт и тестируют на копиях целевых систем, добиваясь стабильного RCE или LPE. Промежуточный результат — доказательство концепции (PoC, Proof of Concept): минимальный код, подтверждающий реальность уязвимости без деструктивной нагрузки. Готовый боевой инструмент для критичных платформ стоит сотни тысяч — миллионы долларов.
Стадии 3–4: доставка через фишинг и закрепление в сети
На третьей стадии эксплойт доставляют до жертвы. Самый распространённый вектор — фишинговое письмо с вредоносным вложением (документ Office или PDF) или ссылкой на страницу с автоматической загрузкой (drive-by). Другие пути: скомпрометированные обновления ПО в цепочках поставок, открытые порты удалённого доступа, уязвимые API.
На четвёртой стадии злоумышленник закрепляется: устанавливает бэкдор, налаживает канал управления (C2-канал, Command and Control), прописывает механизм автозапуска и начинает горизонтальное перемещение по сети. Ликвидация последствий дорогая — форензик-анализ, переустановка систем, аудит резервных копий, проверка доменных политик.
Кто совершает атаки нулевого дня и зачем
Zero-day — дорогой и технически сложный инструмент. Его используют те, кому цель оправдывает затраты:
- APT-группы и разведслужбы — шпионаж, долгосрочный скрытый доступ к государственным и корпоративным сетям;
- Киберпреступники — развёртывание ransomware, кража финансовых и персональных данных;
- Хактивисты — политически мотивированные сбои в работе инфраструктуры;
- Акторы кибервойны — саботаж критической инфраструктуры: энергетики, транспорта, здравоохранения.
Закономерность простая: чем выше стратегическая ценность цели, тем выше вероятность применения 0-day. Рядовой малый бизнес атакуют дешёвыми массовыми инструментами; крупные банки, телекоммуникационные операторы и государственные структуры — с использованием уязвимостей нулевого дня.
Рост числа таких атак формирует устойчивый спрос на специалистов, которые умеют выстраивать системы мониторинга событий безопасности и анализировать аномалии в потоках данных. Системные аналитики и специалисты по базам данных — одни из самых востребованных профилей в IT-секторе. Познакомиться с программами обучения по этим направлениям можно в каталоге доступных программ в рамках федерального проекта «Активные меры содействия занятости».
Теневой рынок 0-day: брокеры, даркнет и легальная альтернатива
Эксплойты нулевого дня — полноценный товар на теневом рынке. Брокеры уязвимостей продают готовые инструменты через закрытые форумы в даркнете; APT-группы и киберпреступники покупают их разово или по подписке. Стоимость 0-day для критичных платформ (iOS, ядро Windows, Chrome) достигает миллионов долларов.
Легальная альтернатива — программы Bug Bounty («охота за ошибками»): вендор платит исследователю вознаграждение за найденный дефект, и доказательство концепции попадает к разработчику, а не на чёрный рынок. Конкуренция между Bug Bounty и теневыми брокерами за эксплойты независимых исследователей реальная — и легальный рынок постепенно берёт верх.
Реальные случаи: zero-day атаки от Stuxnet до 2025 года
Угроза нулевого дня — не абстрактная концепция. За каждым кейсом стоят конкретная уязвимость, конкретная цель и измеримые последствия. Подробнее о смежных классах киберугроз — в материале об угрозах информационной безопасности.
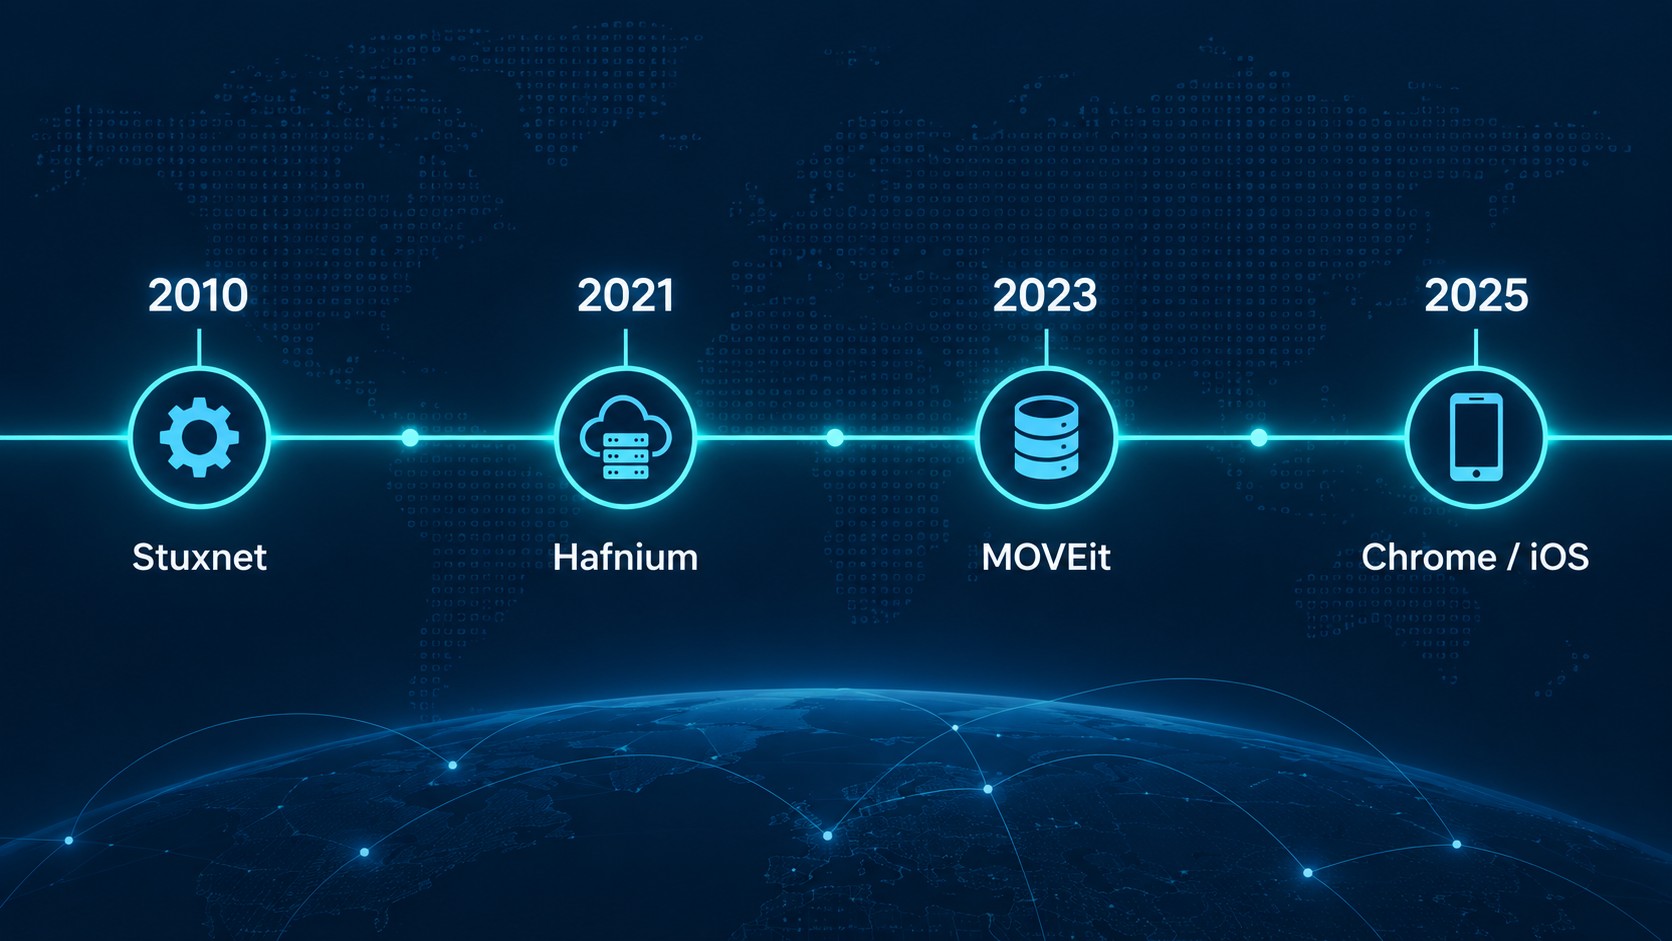
Stuxnet (2010), Hafnium (2021), MOVEit Transfer (2023)
Stuxnet стал первым публично задокументированным примером кибервойны государственного масштаба. Вредоносная программа использовала четыре zero-day уязвимости Windows, чтобы добраться до промышленных контроллеров (ПЛК) Siemens на ядерном объекте в иранском Натанзе и физически вывести из строя центрифуги. Показательно: Stuxnet работал приблизительно с 2005 года и обнаружен лишь в 2010-м — пять лет незаметной эксплуатации.
Hafnium (2021) — APT-группа атаковала серверы Microsoft Exchange через несколько уязвимостей нулевого дня. Злоумышленники устанавливали веб-шеллы (серверные скрипты удалённого управления) на тысячах серверов по всему миру и похищали корпоративную переписку.
MOVEit Transfer (CVE-2023-34362, 2023) — SQL-инъекция в популярном инструменте для передачи файлов. Атака через цепочки поставок затронула десятки компаний в США, Великобритании, Нидерландах и Швейцарии; под удар попали базы данных клиентов.
Браузеры и смартфоны — zero-day угрозы в 2025 году
В 2025 году уязвимости нулевого дня зафиксированы в самых распространённых пользовательских платформах. CVE-2025-10585 в браузере Chrome позволяла выполнять произвольный код через специфическую обработку графического контента; атаки направлялись против государственных структур и технологических компаний. CVE-2025-43300 в iOS открывала удалённый доступ к устройству через специально сформированную веб-страницу.
Вывод однозначный: zero-day актуален для любой платформы, включая те, что принято считать хорошо защищёнными.
Как обнаружить атаку нулевого дня
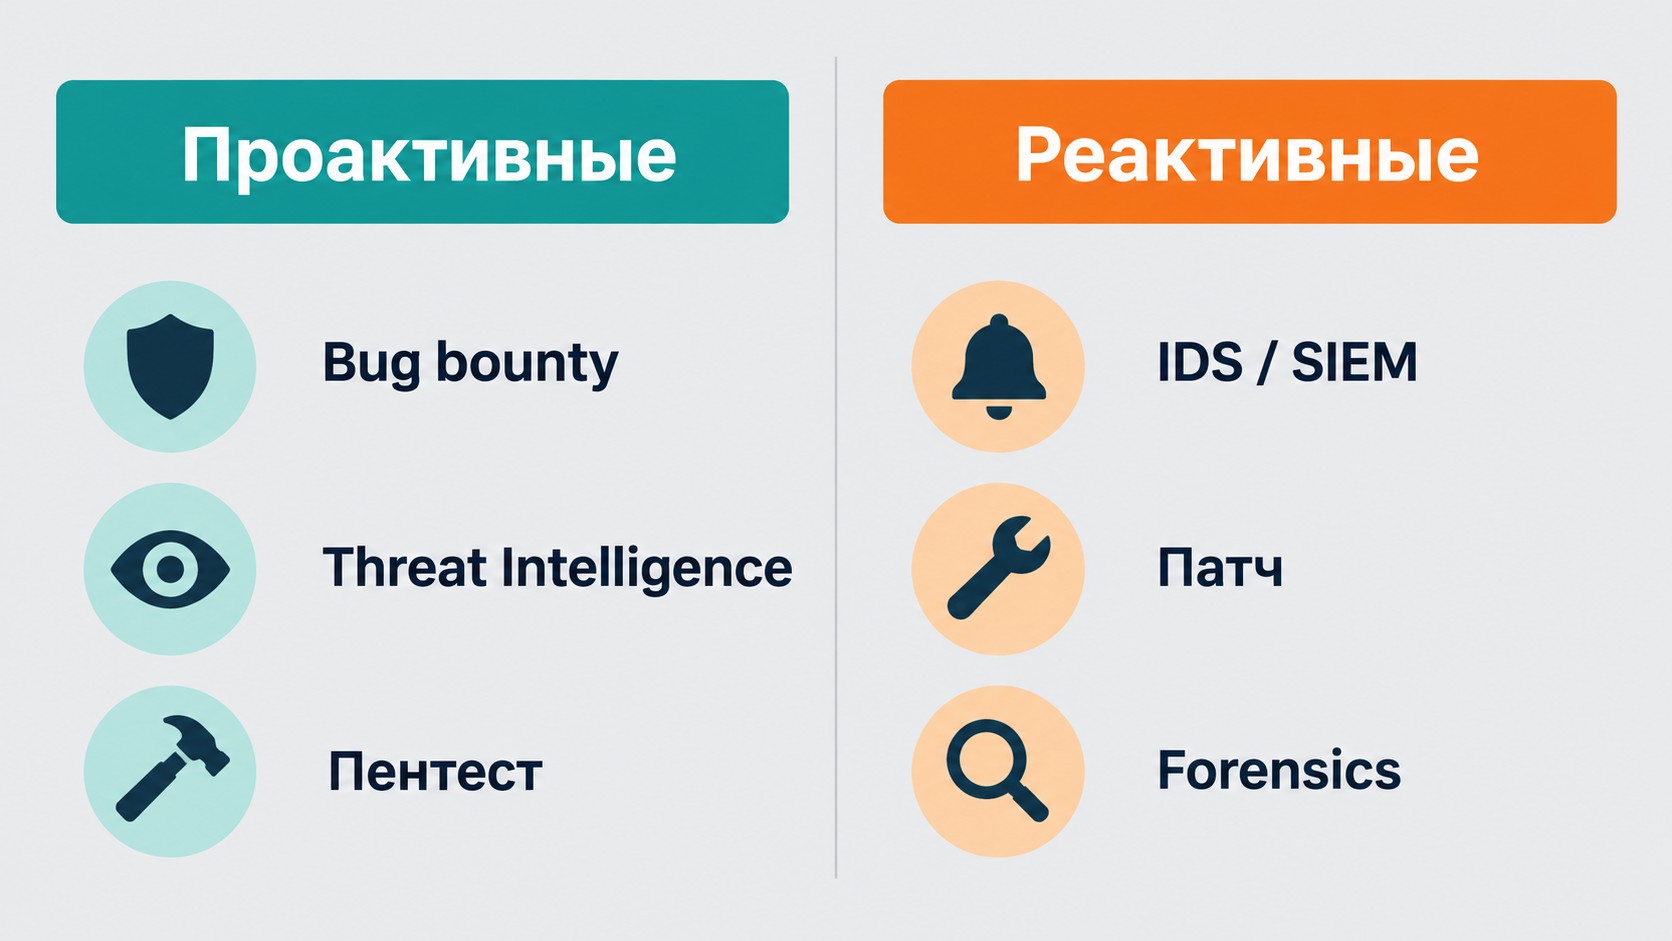
Сигнатур нет — значит, обнаружение строится исключительно на поведении, телеметрии и корреляции событий. Методы делятся на два типа: проактивные (ищем уязвимость раньше злоумышленника) и реактивные (выявляем атаку, которая уже идёт, по косвенным признакам).
Проактивные методы: SAST, DAST, SCA и Sandbox
Статическое тестирование безопасности (SAST, Static Application Security Testing) — анализ исходного кода до выхода в продакшн. Находит SQL-инъекции, ошибки работы с памятью, небезопасные вызовы API ещё на этапе разработки.
Динамическое тестирование безопасности (DAST, Dynamic Application Security Testing) — проверка работающего приложения под нагрузкой. Имитирует действия злоумышленника в реальной среде.
Анализ состава программного обеспечения (SCA, Software Composition Analysis) — аудит сторонних зависимостей с открытым кодом. От 60 до 80% современного ПО строится на готовых библиотеках; каждая из них — потенциальный вектор атаки через уязвимую зависимость.
Песочница (Sandbox) — изолированная виртуальная среда для безопасного запуска подозрительных файлов. Классический сценарий: PDF из входящего письма запускается в песочнице, пытается установить внешнее соединение — заблокирован без единой сигнатуры.
Проактивный поиск угроз (Threat Hunting) — аналитик целенаправленно исследует инфраструктуру на признаки скрытой компрометации: нехарактерные задачи планировщика, нестандартные C2-команды, аномальный внешний трафик.
Реактивные методы: EDR, SIEM и UEBA
Мониторинг и реагирование на конечных точках (EDR, Endpoint Detection and Response) — непрерывный контроль процессов, сетевых вызовов и системного реестра. Видит атаки типа «жизнь за счёт земли» (living-off-the-land), когда злоумышленник использует легитимные системные инструменты: PowerShell, WMI, certutil.
Хотите сменить профессию или повысить квалификацию?
Федеральный проект «Активные меры содействия занятости» даёт возможность пройти обучение бесплатно за счёт государства
- Программы от ведущих вузов России — от 2 месяцев
- Удостоверение или диплом установленного образца
- Центр карьеры: 7 500+ вакансий, помощь с трудоустройством
Система управления событиями безопасности (SIEM, Security Information and Event Management) — корреляция слабых сигналов в цепочку. Пример: неудачный вход → успешный вход → копирование файлов → внешнее соединение. Каждое событие по отдельности — норма. Вместе — атака.
Аналитика поведения пользователей (UEBA, User and Entity Behavior Analytics) — обнаружение аномалий на основе базового профиля. Бухгалтер подключается к серверу разработки в 3:00 ночи — триггер. Резкий рост исходящего трафика в выходные — триггер.
Показатели компрометации (IoC, Indicators of Compromise) + данные об угрозах (Threat Intelligence) — файл, уже опознанный в других инцидентах как ransomware-компонент, удаляется до активации: данные о текущих угрозах передаются в реальном времени между системами защиты.
Как защититься от zero-day: многоуровневая стратегия
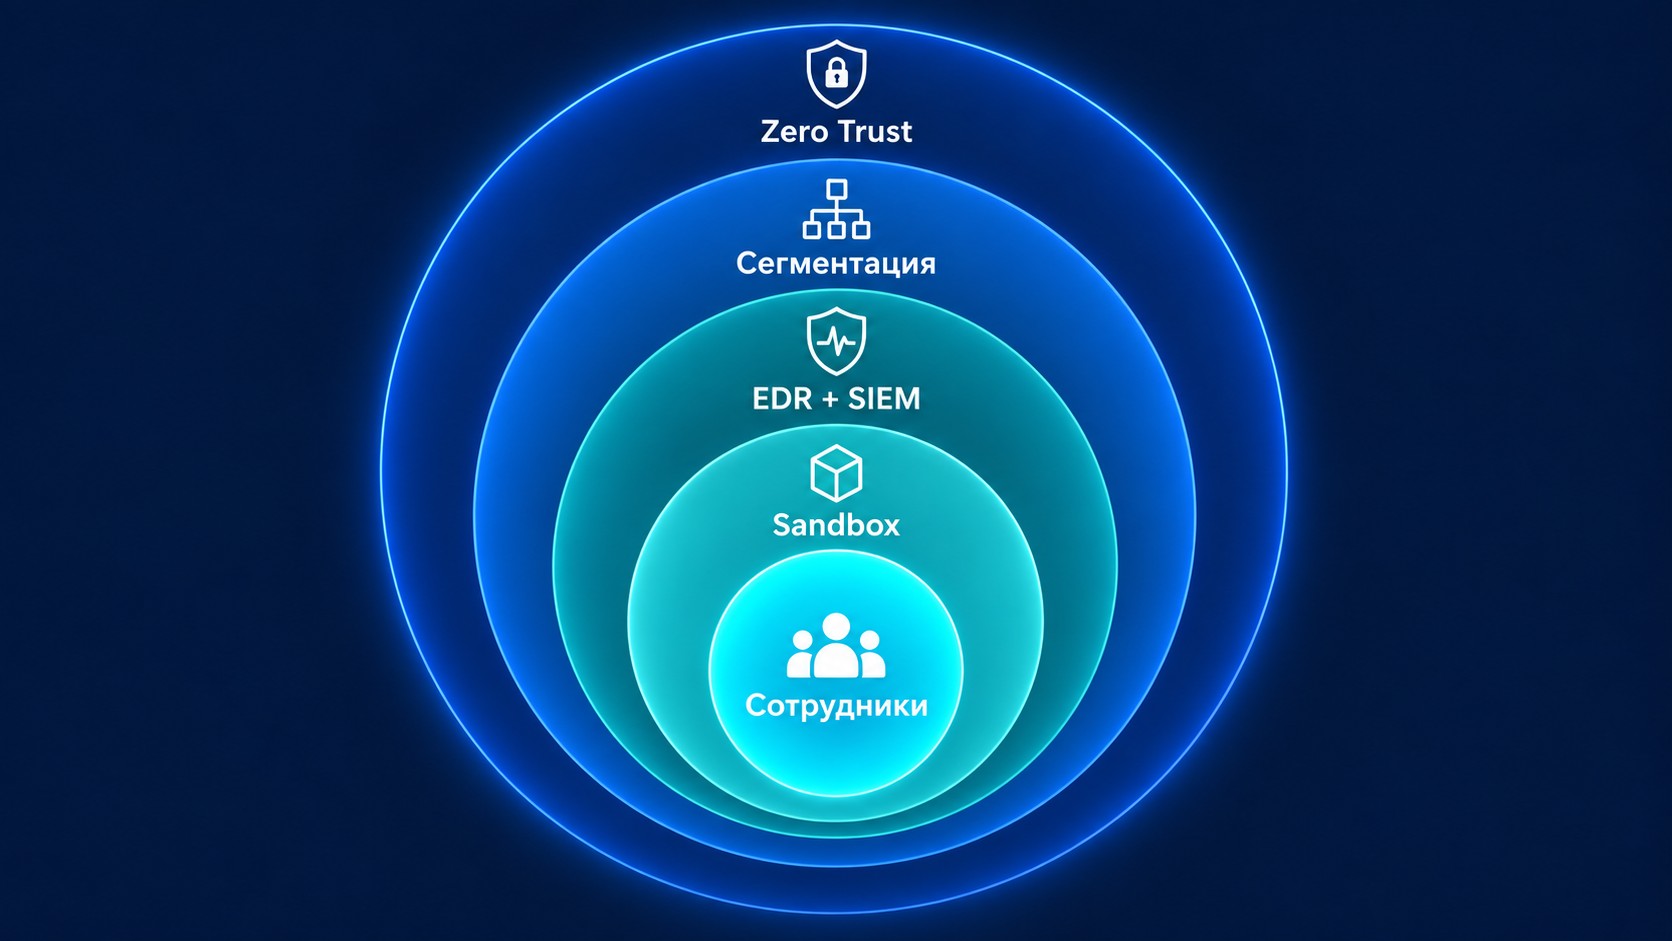
Универсального средства против атак нулевого дня не существует. Рабочий подход — комбинация уровней защиты, выстроенная на принципе нулевого доверия (Zero Trust): предполагаем, что атака возможна прямо сейчас, и проектируем архитектуру исходя из этого.
Архитектура Zero Trust: сегментация и минимальные привилегии
Zero Trust — «никому не доверяй, всё проверяй». Ни один пользователь, устройство или сервис не получает доверие автоматически, даже находясь внутри корпоративной сети. Каждый запрос проходит аутентификацию и авторизацию.
Ключевые элементы архитектуры:
- Микросегментация — сеть разбита на изолированные домены; даже успешный взлом одного сегмента не открывает свободного горизонтального перемещения;
- Принцип наименьших привилегий — учётные записи и сервисы получают ровно те права, которые нужны для работы, и не больше;
- Контроль цепочек поставок — проверка целостности обновлений и сторонних компонентов до установки.
Такая архитектура не предотвращает первичное проникновение, но кардинально ограничивает ущерб от повышения привилегий (LPE) и бокового движения по сети.
Многослойная защита и обучение против фишинга
Многослойная оборона строится на последовательных барьерах: если один уровень пропустил угрозу, следующий её перехватит. Практическая схема: EDR на конечных точках → SIEM для корреляции → Sandbox для анализа входящих файлов → Threat Intelligence для актуальных индикаторов.
Отдельный приоритет — обучение сотрудников. Фишинг и социальная инженерия остаются самым частым вектором первичного доступа при zero-day атаках. Регулярные симуляции фишинговых рассылок и инструктажи снижают вероятность успешной доставки эксплойта.
IT-гигиена закрывает тыл: своевременное устранение известных N-day уязвимостей, отключение неиспользуемых сервисов и портов, резервное копирование с регулярной проверкой восстановления.
Bug Bounty, Pentest и Zero Day Initiative: проактивный поиск
Один из способов уменьшить окно уязвимости — найти дефект раньше злоумышленников. Для этого компании используют тест на проникновение (Pentest), моделирование атаки полного цикла (Red Team) и программы вознаграждений за ошибки (Bug Bounty).
Zero Day Initiative (ZDI) — крупнейшая мировая платформа ответственного раскрытия уязвимостей под управлением компании Trend Micro. Механизм: исследователь продаёт доказательство концепции (PoC, Proof of Concept) в ZDI → ZDI координирует разработку патча с вендором (срок — 60–90 дней) → после выхода исправления уязвимость публикуется. Эксплойт не попадает к злоумышленникам — вот принципиальная разница с теневым рынком. Bug Bounty работает схожим образом: вендор платит исследователю напрямую за PoC, не допуская его утечки в даркнет. Нарушение этического стандарта ответственного раскрытия (CVD, Coordinated Vulnerability Disclosure) — продажа на теневом рынке — немедленно создаёт ситуацию zero-day для всех пользователей продукта.
Регуляторика для российских компаний: ФЗ-187 и ФЗ-152
Российское законодательство напрямую касается защиты от угроз нулевого дня, даже не называя их так.
ФЗ-187 «О безопасности критической информационной инфраструктуры» обязывает операторов КИИ — энергетики, финансов, транспорта, здравоохранения — не только предотвращать, но и обнаруживать компьютерные атаки, и реагировать на них. Zero-day атака подпадает под эти требования в полной мере: её невозможно остановить патчингом, но необходимо выявить поведенческими методами.
ФЗ-152 «О персональных данных» требует защиты персональных данных от несанкционированного доступа. Утечка через уязвимость нулевого дня — прямое нарушение закона с административной и потенциально уголовной ответственностью.
Практическая рекомендация: соответствие обоим законам обеспечивают внедрение EDR и SIEM, подключение Threat Intelligence и наличие задокументированной процедуры реагирования на инциденты. Эти же компоненты составляют минимальный базовый набор для противодействия zero-day угрозам.
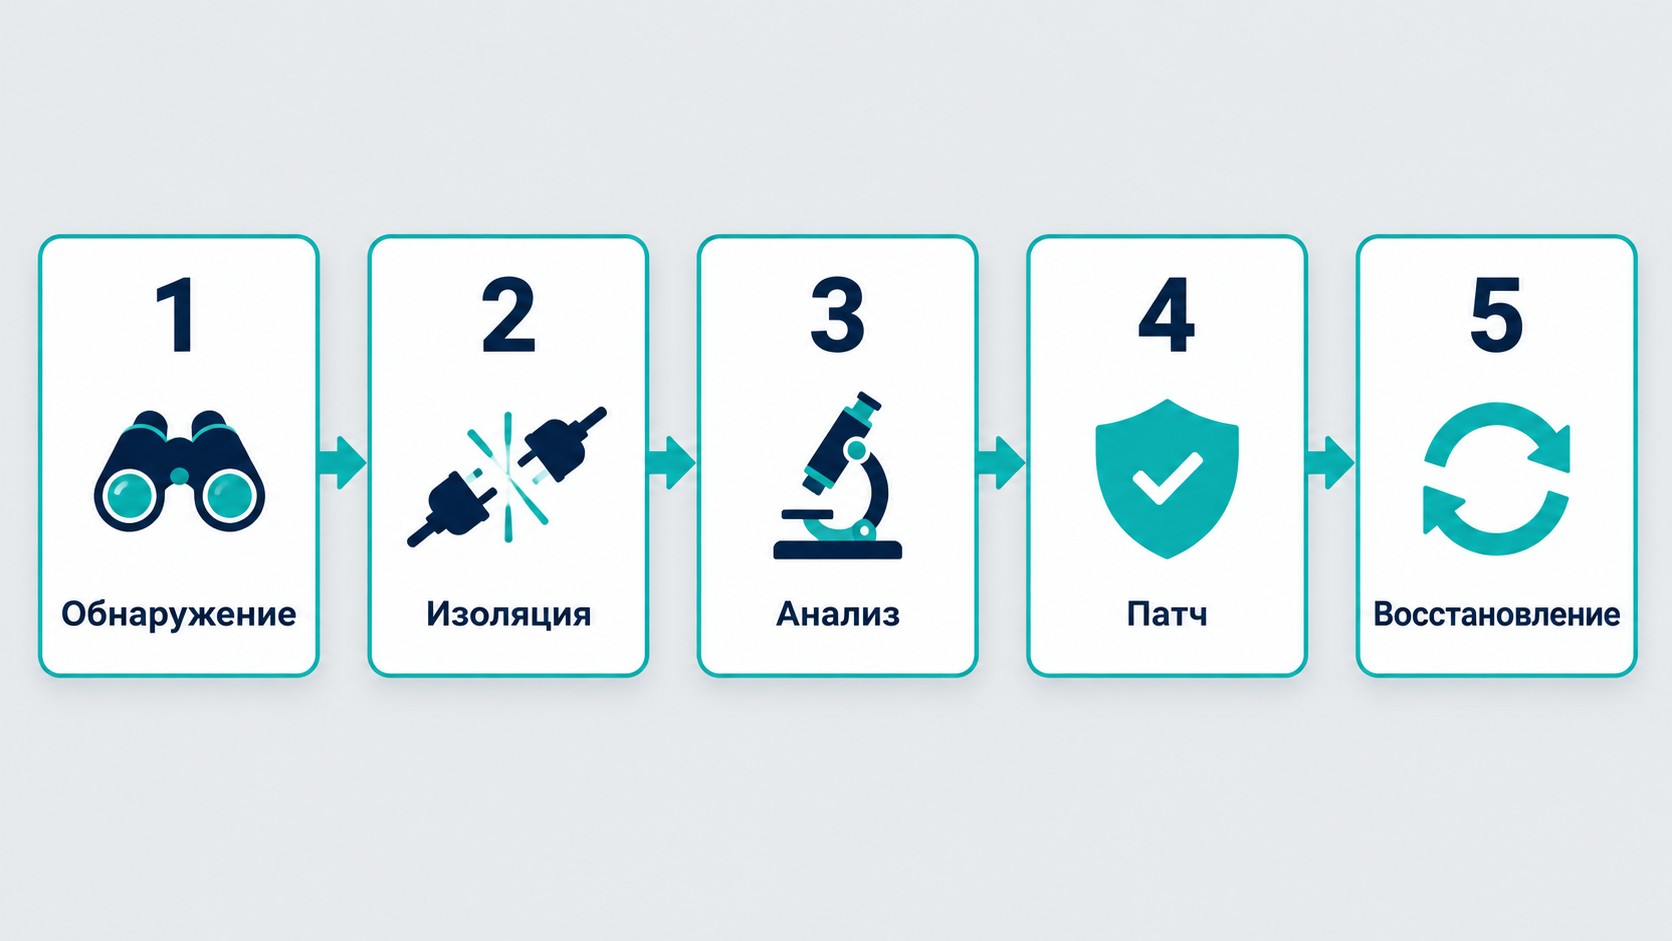
Пошаговый план реагирования на обнаруженный zero-day
Когда zero-day эксплуатируется активно, а патча ещё нет, время критично. Последовательность действий:
Шаг 1 — Временные меры. Убедиться, что официального исправления нет. Отключить уязвимый функционал, ограничить сетевые интерфейсы, добавить inline-правила на межсетевой экран нового поколения (NGFW), систему предотвращения вторжений (IPS) или веб-файервол (WAF).
Шаг 2 — Изоляция. Изолировать подозрительные хосты от остальной сети. До перезагрузки снять образы оперативной памяти и дисков — форензик-артефакты исчезают при рестарте.
Шаг 3 — Фильтрация трафика. Настроить временные фильтры по IP-адресам, URI, подозрительным шаблонам. Сначала — в режиме логирования для проверки покрытия; после подтверждения — перевести в режим блокировки.
Шаг 4 — Усиление мониторинга. Обновить правила корреляции в SIEM, повысить приоритет аномалий процессов, нестандартных вызовов PowerShell и WMI.
Шаг 5 — Аудит IoC. Проверить автозагрузку, реестр, сетевые соединения и C2-паттерны. Разослать актуальные показатели компрометации (IoC) во все защитные системы. Подготовить отчёт для руководства с оценкой масштаба и перечнем принятых мер.
Часто задаваемые вопросы
Что такое zero-day уязвимость простыми словами?
Zero-day — ошибка в программе, о которой её производитель ещё не знает, но злоумышленники уже нашли и используют. Название отражает ситуацию: у разработчика «ноль дней» на исправление — патч появится позже, чем атака уже началась. В момент эксплуатации нет ни записи CVE, ни сигнатур для антивируса.
Чем zero-day отличается от обычной уязвимости?
Обычная (N-day) уязвимость уже известна: есть CVE-запись, доступный патч и работающие антивирусные сигнатуры. При zero-day ничего этого нет — атака идёт, исправления не существует, антивирус молчит. Команда безопасности вынуждена опираться исключительно на поведенческий анализ и корреляцию событий в SIEM.
Как долго может существовать окно уязвимости?
От нескольких часов до многих лет. Stuxnet начал работу приблизительно в 2005 году и обнаружен лишь в 2010-м — пять лет незамеченной эксплуатации. Высококлассные APT-группы способны годами использовать zero-day втайне: информация циркулирует в закрытых сообществах до публичного раскрытия.
Что такое Zero Day Initiative (ZDI)?
ZDI — крупнейшая мировая программа ответственного раскрытия уязвимостей под управлением Trend Micro. Механизм: исследователь продаёт доказательство концепции (PoC) в ZDI → ZDI координирует патч с вендором (60–90 дней) → после выхода исправления уязвимость публикуется. Это легальная альтернатива теневому рынку: эксплойт попадает к разработчику, а не к злоумышленникам.
Можно ли полностью защититься от zero-day?
Нет — полностью исключить zero-day невозможно. Но можно существенно ограничить ущерб: микросегментация не даёт злоумышленнику свободно перемещаться по сети; EDR и SIEM выявят аномальное поведение; Bug Bounty и Pentest сокращают вероятность того, что уязвимость надолго останется незамеченной. Главное — сместить фокус с профилактики на быстрое обнаружение и реакцию.
Какие самые известные zero-day атаки в истории?
Stuxnet (2010) — четыре zero-day Windows против ядерных центрифуг Ирана. Hafnium (2021) — APT-группа взломала Microsoft Exchange, похитив переписку тысяч организаций. MOVEit Transfer (CVE-2023-34362, 2023) — SQL-инъекция поразила десятки компаний через цепочки поставок. В 2025 году зафиксированы активные уязвимости нулевого дня в Chrome (CVE-2025-10585) и iOS (CVE-2025-43300).
Как zero-day попадают к злоумышленникам?
Через несколько каналов: самостоятельный поиск методами фаззинга и реверс-инжиниринга, покупка у брокеров уязвимостей на теневых форумах в даркнете, аренда по подписке в составе готовых наборов эксплойтов. Стоимость топ-класса 0-day достигает миллионов долларов — поэтому Bug Bounty становится реальной конкурентоспособной альтернативой: вендор платит исследователю сопоставимое вознаграждение.
Что делать, если патча нет, а атака уже идёт?
Применить временные меры: отключить уязвимый функционал, ограничить сетевой доступ, добавить правила на IPS и WAF. Параллельно — изолировать подозрительные хосты, снять образы памяти для форензика, усилить мониторинг аномалий в SIEM, разослать актуальные показатели компрометации (IoC) в защитные системы. После выхода патча — экстренное обновление с предварительным тестированием в контролируемой среде.
Подайте заявку —
забронируйте место в группе
45 000 мест на 2026 год. Бесплатное обучение по федеральному проекту «Активные меры содействия занятости»
- Онлайн
- От 2 месяцев
- Бесплатно
- Диплом