CISO: кто это такой и зачем директор по информационной безопасности нужен компании
CISO (произносится «сайсо», от англ. Chief Information Security Officer) — не путать с Cisco Systems, производителем сетевого оборудования. CISO — топ-менеджер уровня C-suite, который отвечает за стратегию информационной безопасности, управление киберрисками и соответствие требованиям регуляторов: 152-ФЗ, 187-ФЗ, ФСТЭК.
Россия входит в число стран с наибольшим числом кибератак: по данным исследований Positive Technologies, на российский бизнес приходится 14–16% всех кибератак в мире. На этом фоне директор по информационной безопасности из технической фигуры превратился в полноправного участника совета директоров — человека, который говорит на языке денег и рисков, а не технического жаргона.
Учитесь бесплатно за счёт государства
Экономия до 100 000 ₽ на любой программе
Что такое CISO — расшифровка аббревиатуры и суть роли
Chief Information Security Officer — полная расшифровка аббревиатуры CISO. Должность относится к уровню высшего управленческого звена (C-suite): наравне с генеральным директором (CEO), финансовым директором (CFO) и директором по информационным технологиям (CIO).
Главное, что отличает CISO от рядового специалиста или руководителя отдела ИБ, — стратегическая, а не техническая природа роли. Директор по информационной безопасности:
- определяет долгосрочную стратегию защиты цифровых активов компании;
- формирует бюджет на ИБ и защищает его перед советом директоров;
- переводит технические угрозы в бизнес-риски с измеримыми финансовыми последствиями;
- отчитывается перед CEO, COO или советом директоров напрямую, а не через начальника IT-отдела.
Модель «безопасник по совместительству» — системный администратор, который заодно ставит антивирусы, — больше не работает. Поверхность атаки современной компании слишком велика, а цена инцидента слишком высока, чтобы управлять рисками без профессионального стратега.
Директор по ИБ мыслит категориями «риск принят / риск снижён / риск передан», а не «патч установлен / патч не установлен». Это принципиальное различие определяет ценность CISO для бизнеса.
Когда компании нужен директор по информационной безопасности
Потребность в CISO возникает не после первого инцидента — а тогда, когда системные киберриски начинают угрожать непрерывности бизнеса. Чем крупнее цифровой след компании и чем жёстче регуляторная нагрузка, тем раньше наступает этот момент.
Чаще всего компании приходят к выводу о необходимости отдельного руководителя ИБ через пять характерных признаков.
Пять признаков того, что бизнесу нужен CISO уже сейчас
1. Доля цифровой выручки превысила 20–30%. Онлайн-продажи, подписки, цифровые сервисы — каждый расширяет поверхность атаки. Чем больше денег проходит через цифровые каналы, тем ощутимее финансовые потери при инциденте.
2. Штат достиг 50–100 сотрудников. В компании такого размера IT-экосистема становится сложной: несколько систем, десятки точек доступа, внешние подрядчики. Управлять рисками «между делом» не получится.
3. Компания обрабатывает персональные данные клиентов. Обязательства по 152-ФЗ требуют назначения ответственного за соответствие требованиям регуляторов (compliance) — и это работа полноценного директора по ИБ, а не юриста-совместителя.
4. В IT-ландшафте есть ERP, CRM или другие критичные системы. Атака на ключевую систему — остановка бизнеса, а не потеря файлов. CISO строит защиту именно там, где концентрируются критичные данные и процессы.
5. Компания подпадает под требования критической информационной инфраструктуры (КИИ). Промышленность, энергетика, транспорт, финтех — 187-ФЗ требует выстроенного процесса управления ИБ и назначения ответственного лица.
Айтишник, который «заодно ставит антивирус», не справится одновременно с системами предотвращения утечек данных (DLP), управлением доступом и регуляторными проверками.
Ключевые функции директора по информационной безопасности
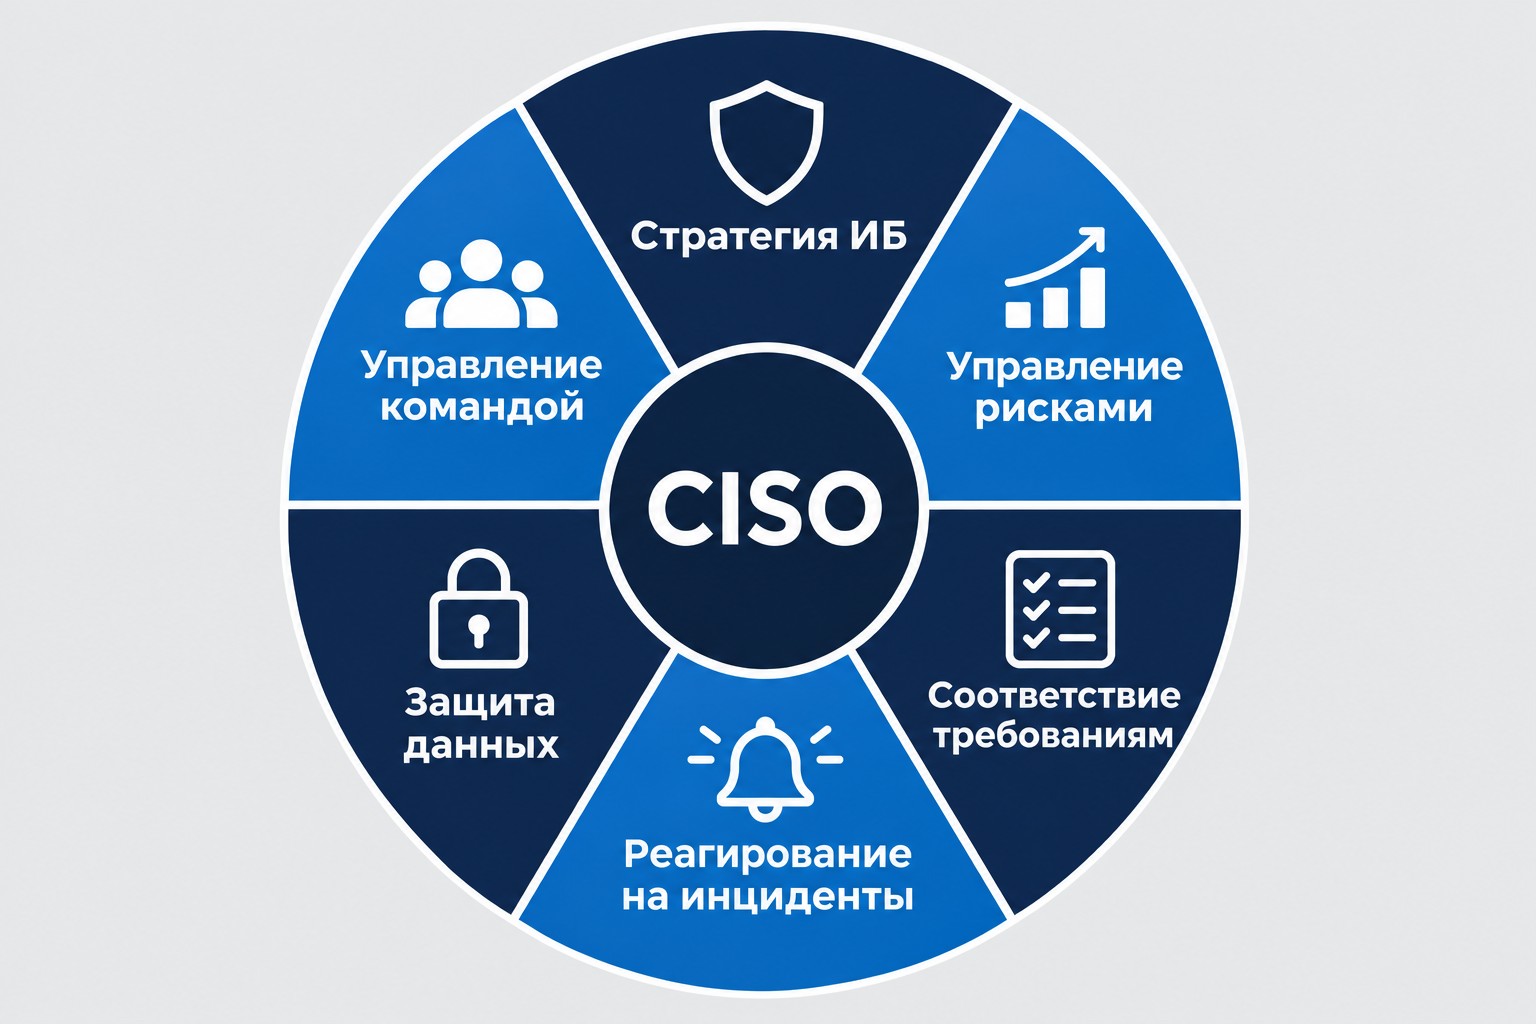
CISO — не один из «технических» директоров. Его функции охватывают шесть стратегических направлений, каждое из которых напрямую влияет на бизнес-результат: стратегия ИБ, управление киберрисками, соответствие требованиям регуляторов, реагирование на инциденты, защита данных, управление ИБ-командой.
Ниже — подробный разбор двух ключевых блоков.
Управление киберрисками, стратегия ИБ и бюджет
CISO формирует карту рисков компании — реестр угроз с вероятностью реализации и финансовыми последствиями. Это основа риск-ориентированного подхода к бюджету: ресурсы направляются туда, где потенциальный ущерб максимален.
Работу директора по ИБ оценивают по измеримым показателям:
- MTTD — среднее время обнаружения угрозы: чем меньше, тем лучше;
- MTTR — среднее время устранения инцидента;
- процент закрытых уязвимостей за отчётный период;
- покрытие критичных систем средствами защиты информации.
Часть рисков CISO принимает сознательно — когда стоимость защиты превышает потенциальный ущерб. Это нормальная управленческая позиция, которую директор по ИБ обосновывает перед советом директоров на языке операционного риска, а не технического жаргона.
Compliance и реагирование на инциденты
CISO — персональный владелец соответствия регуляторным требованиям: 152-ФЗ, 187-ФЗ, PCI DSS (стандарт безопасности данных платёжных карт), требованиям ФСТЭК (Федеральной службы по техническому и экспортному контролю).
При инциденте именно директор по информационной безопасности принимает ключевые решения: какие системы восстанавливать первыми, как уведомить регуляторов, как минимизировать ущерб. Для этого CISO заранее согласовывает с бизнесом показатели RTO (целевое время восстановления, Recovery Time Objective) и RPO (допустимая потеря данных, Recovery Point Objective) — конкретные измеримые цели, которые определяют приоритеты при аварийном восстановлении.
CISO, CIO и CSO — принципиальное различие C-suite ролей
Три позиции нередко путают даже внутри компаний. Вот принципиальные различия:
| Роль |
Расшифровка |
Фокус |
Зона ответственности |
Типичное подчинение |
|---|---|---|---|---|
| CIO | Chief Information Officer | Эффективность IT | Инфраструктура, цифровизация, скорость внедрения | CEO / COO |
| CISO | Chief Information Security Officer | Защита и управление рисками | Кибербезопасность, compliance, угрозы | CEO / Совет директоров |
| CSO | Chief Security Officer | Комплексная безопасность | Физическая + информационная + экономическая | CEO |
CSO по охвату шире CISO: он отвечает за физическую безопасность офисов, экономическую безопасность бизнеса и информационную защиту — все три компонента вместе. В крупном бизнесе это, как правило, отдельные позиции.
Между CIO и CISO регулярно возникает конфликт интересов: CIO заинтересован в быстром внедрении новых систем, CISO — в их безопасности, что нередко означает ограничения. Именно поэтому в зрелых организациях директор по информационной безопасности не подчиняется CIO: это конфликт, который ослабляет мандат CISO и снижает уровень реальной защиты.
Техническая база — фундамент карьеры в ИБ. Программа «Кибербезопасность: администрирование и мониторинг средств защиты информации» (144 часа) доступна бесплатно по нацпроекту «Кадры» — старт с нуля, без опыта: смотрите каталог программ по кибербезопасности.
Какие бизнес-риски закрывает CISO
По данным аналитиков Positive Technologies, серьёзный киберинцидент обходится компании в 3–5% годовой выручки. Для бизнеса с оборотом 500 млн рублей — это от 15 до 25 млн рублей прямых потерь, не считая репутационного ущерба и оттока клиентов.
CISO закрывает три группы бизнес-рисков: простой операций, утечки данных и атаки с шифровальщиками.
Простой операций и потеря выручки
Атака типа «отказ в обслуживании» (DDoS-атака) нацелена на онлайн-сервисы именно в пиковые периоды — во время распродаж, сезонного спроса, публичных мероприятий. Один час простоя ключевого сервиса может обойтись дороже месячного бюджета на информационную безопасность.
Директор по ИБ заранее разрабатывает план аварийного восстановления (DR-план), согласовывает конкретные значения RTO и RPO и регулярно проверяет их через учения. Без этой работы компания узнаёт о своей уязвимости уже в момент атаки.
Сюда же относится социальная инженерия — манипуляции с сотрудниками для получения доступа к системам через фишинговые письма или поддельные звонки. CISO выстраивает обучение персонала и систему контроля доступа, чтобы снизить вероятность успешной атаки на человеческое звено.
Утечки данных, шифровальщики и репутационный ущерб
Программы-вымогатели (ransomware, шифровальщики) атакуют не только файлы — они шифруют ERP, CRM, резервные копии. Стоимость восстановления нередко превышает многолетний совокупный бюджет на ИБ. CISO минимизирует этот риск через сегментацию сети, шифрование данных, систему контроля доступа и DLP — системы предотвращения утечек данных.
Утечка персональных данных — двойной удар: штрафы по 152-ФЗ, переходящие к оборотной модели (пропорциональной выручке), плюс репутационный ущерб и отток клиентов. Директор по информационной безопасности выстраивает процессы так, чтобы утечка была технически сложной, а её последствия — управляемыми.
Место CISO в оргструктуре — три модели подчинения
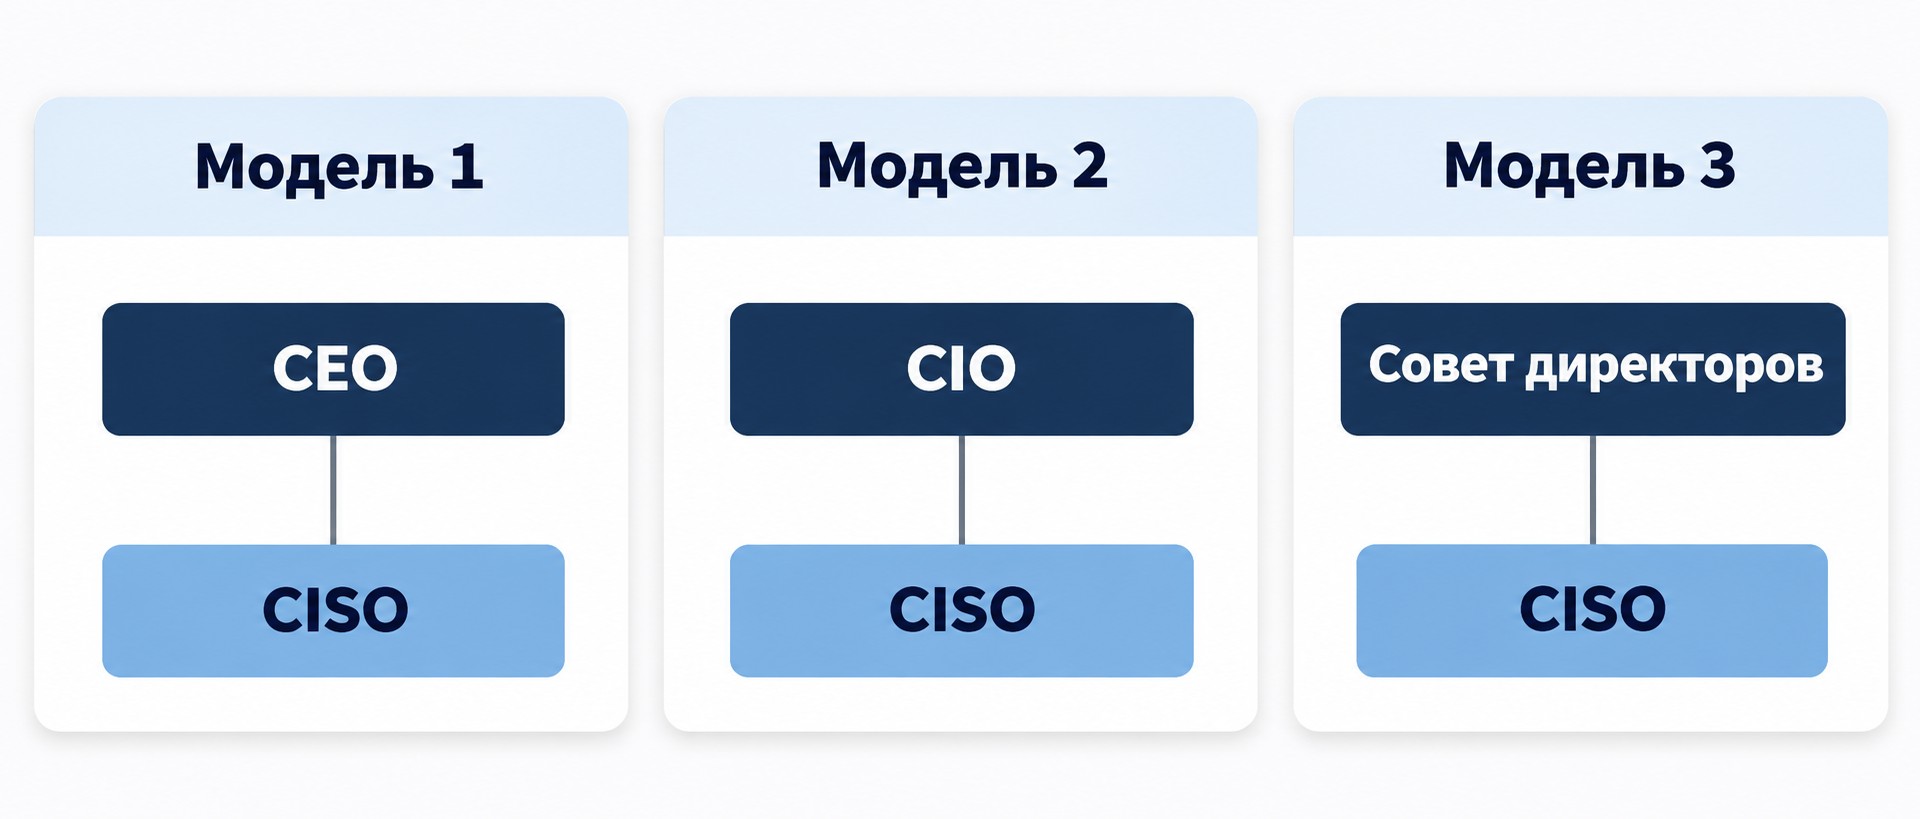
От того, кому подчиняется CISO, зависит его реальный мандат: возможность влиять на стратегические решения, бюджет и приоритеты компании. Формальный титул без правильного места в иерархии не работает.
Модель 1: CISO → CIO. Рабочий компромисс для небольших компаний без критичного регуляторного давления. Основной риск: конфликт интересов при приоритизации задач. CIO может де-факто блокировать инициативы по безопасности, если они замедляют IT-проекты.
Модель 2: CISO → CEO или COO. Оптимальная модель для финансовых компаний, промышленных предприятий и цифрового бизнеса с высоким риск-профилем. Руководитель департамента информационной безопасности получает прямой доступ к топ-менеджменту и независимый голос при принятии стратегических решений.
Модель 3: CISO → служба безопасности. Нишевый вариант — обычно для компаний с исторически сильным CSO. Риск: изоляция от IT-стратегии и замедление технических решений.
Критерии выбора: доля цифровой выручки, регуляторная нагрузка, численность ИБ-команды. Чем выше все три показателя — тем выше в иерархии должен находиться директор по информационной безопасности.
CISO или vCISO — что выбрать для вашего бизнеса
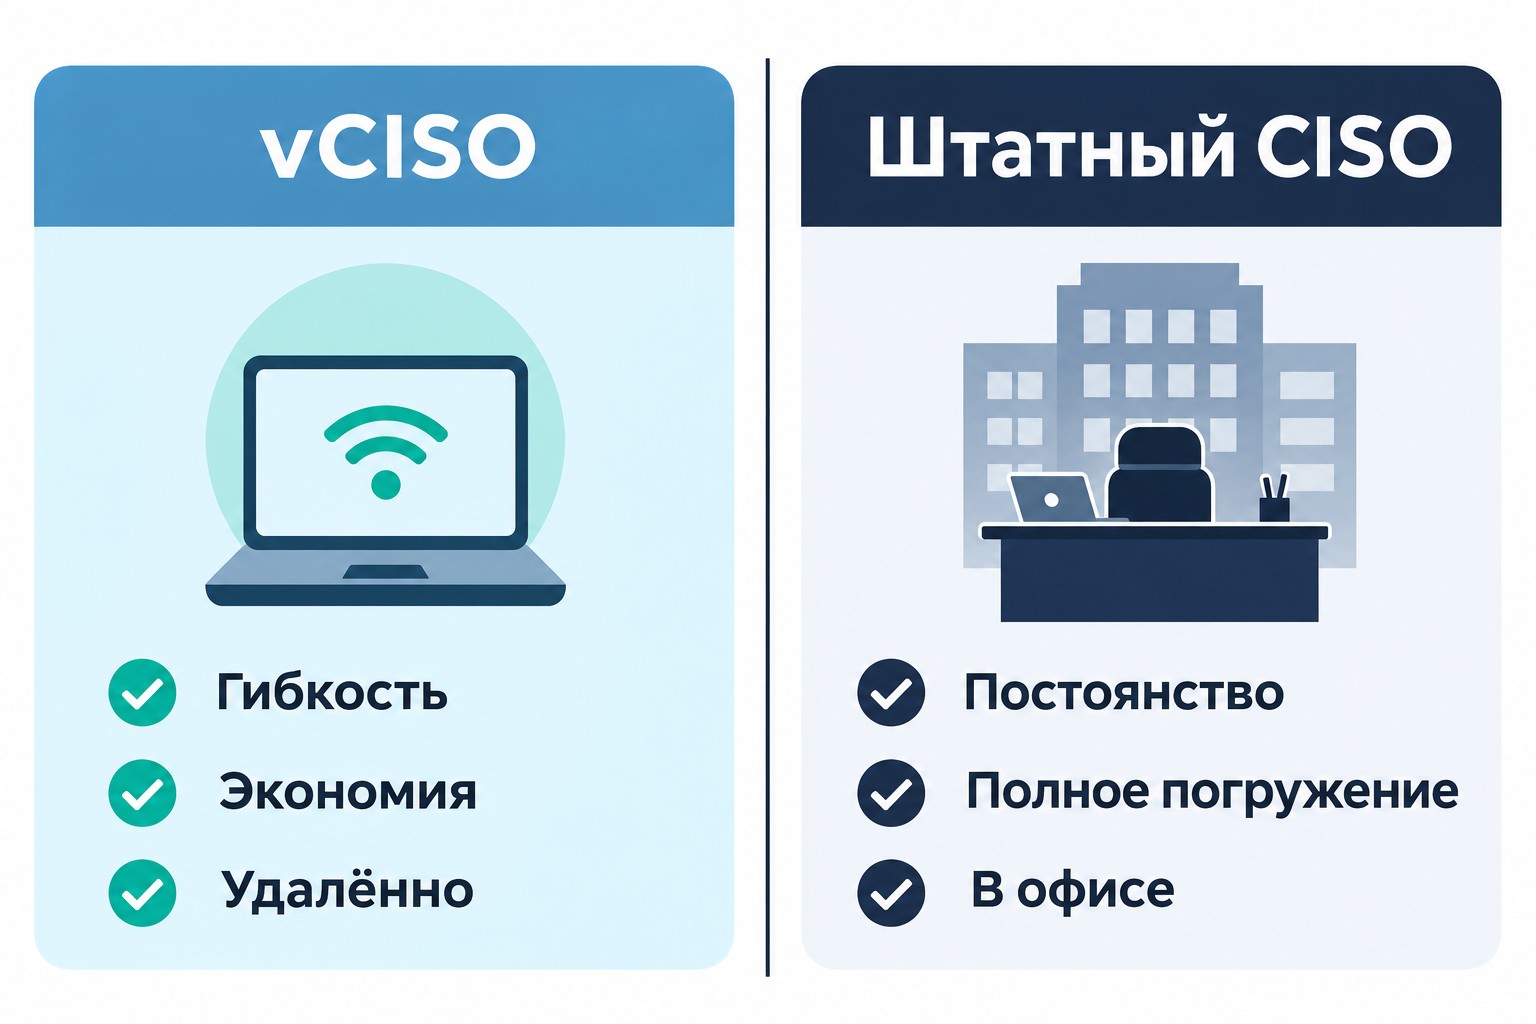
Не каждой компании нужен штатный директор по ИБ. Для малого и среднего бизнеса (SMB) существует альтернатива — виртуальный CISO (vCISO), аутсорс-функция информационной безопасности.
vCISO — внешний эксперт или команда, которая выполняет функции директора по ИБ на условиях аутсорса: от нескольких дней в месяц до полного погружения. Стоимость значительно ниже штатного CISO, масштабирование гибкое. Ограничения: нет круглосуточной вовлечённости и формального мандата топ-менеджера.
vCISO подходит, когда:
- стартап или малый бизнес с долей цифровой выручки до 20%;
- нет собственной ИБ-команды и не планируется в ближайший год;
- дочерняя структура холдинга, где часть функций централизована на уровне головной компании.
Штатный CISO нужен, когда:
Хотите сменить профессию или повысить квалификацию?
Федеральный проект «Активные меры содействия занятости» даёт возможность пройти обучение бесплатно за счёт государства
- Программы от ведущих вузов России — от 2 месяцев
- Удостоверение или диплом установленного образца
- Центр карьеры: 7 500+ вакансий, помощь с трудоустройством
- средний и крупный бизнес с высоким риск-профилем;
- регуляторные обязательства по 152-ФЗ или 187-ФЗ требуют постоянного присутствия ответственного лица;
- ИБ-команда насчитывает 2–3 и более сотрудников, которым нужен руководитель с полным мандатом.
Рабочая стратегия: начать с vCISO, выстроить базовый контур ИБ, сформировать внутренние процессы — и затем передать функцию штатному директору по информационной безопасности. Безопасник на полставки как промежуточный вариант не работает: у него нет ни времени, ни мандата для реального управления рисками.
Требования к кандидату на позицию CISO
CISO — не самый опытный технический специалист, которого повысили. Это управленец с глубокой технической базой, умеющий переводить угрозы в бизнес-риски и говорить на одном языке с советом директоров.
Стандартный опыт для позиции директора по ИБ: 7–10 лет в сфере информационной безопасности. Критический риск при найме — «технарь, не умеющий говорить с CEO»: такой руководитель выстроит сильный технический контур, но не получит бюджет и не добьётся стратегических изменений на уровне совета директоров.
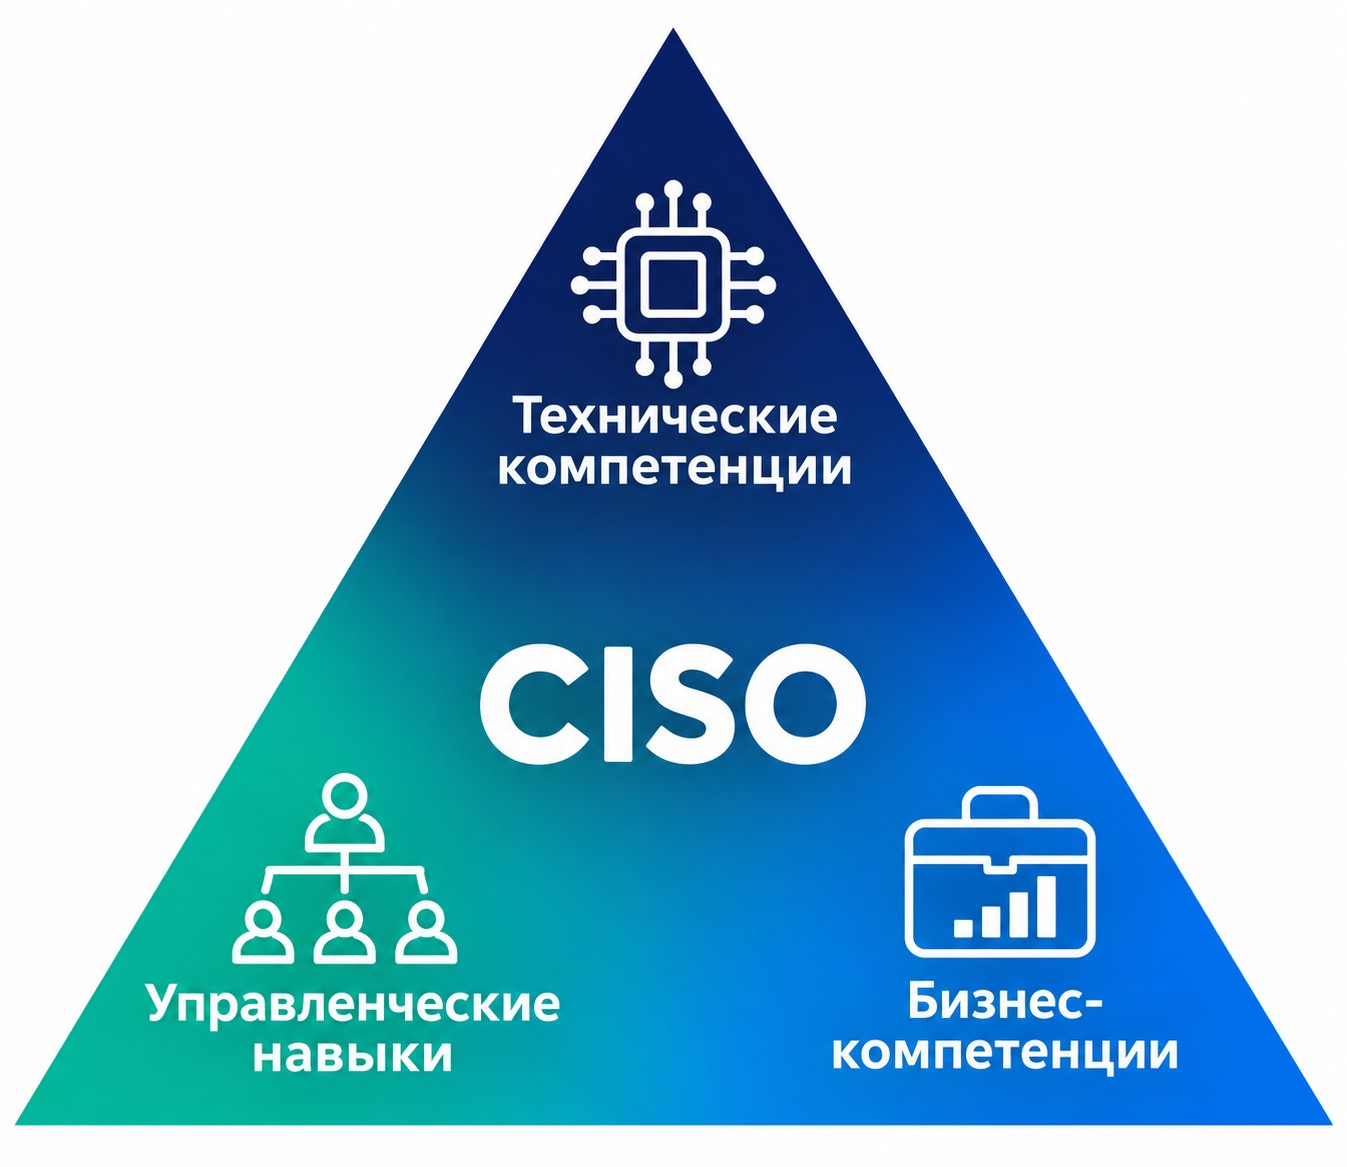
Технические, управленческие и бизнес-компетенции
Три кластера, которые должны быть у директора по информационной безопасности одновременно:
Технические компетенции:
- знание актуальных угроз и векторов атак;
- понимание средств защиты информации (СЗИ), ГОСТов и приказов ФСТЭК;
- архитектура IT-систем и безопасная разработка программного обеспечения (ревью архитектуры);
- работа с SIEM (системами управления событиями безопасности), межсетевыми экранами приложений (WAF) и системами обнаружения угроз на конечных точках (EDR).
Управленческие навыки:
- формирование и защита бюджета на информационную безопасность;
- построение ИБ-процессов и системы KPI;
- управление командой инженеров по ИБ.
Бизнес-компетенции:
- оценка рисков в денежном выражении;
- диалог с CEO и советом директоров;
- кризис-менеджмент при реагировании на инциденты.
Типичный путь к позиции CISO: технический руководитель ИБ с опытом 7–10 лет, прошедший через инженерные роли, аудит и управление командами.
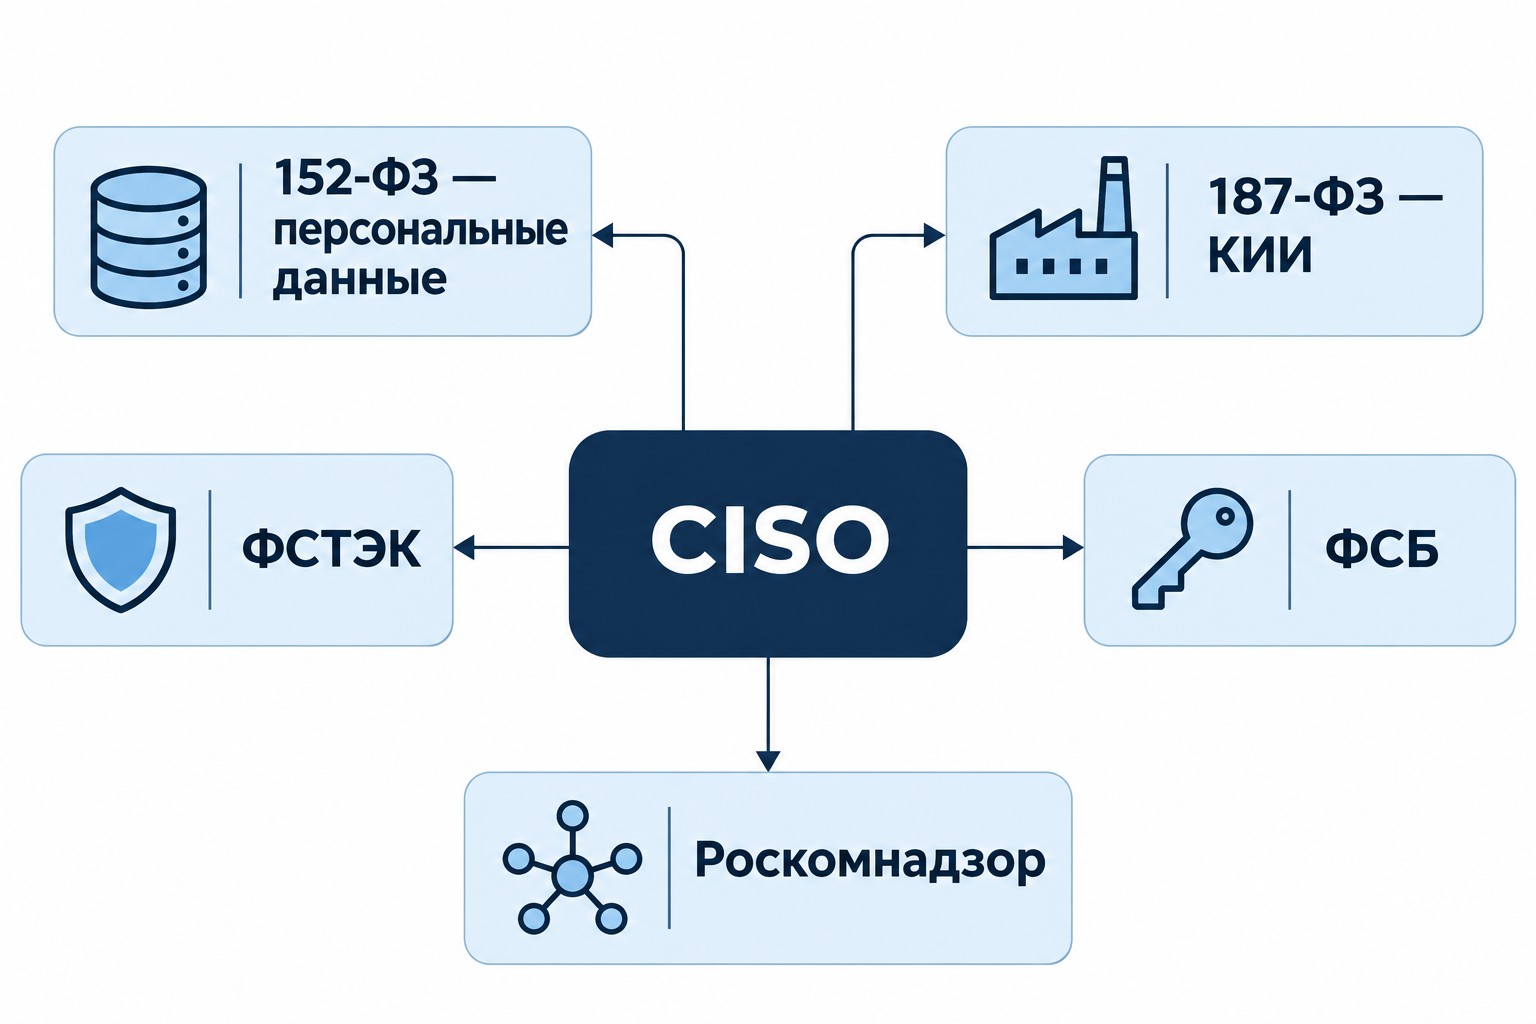
Регуляторная база для CISO в России: 152-ФЗ, 187-ФЗ и стандарты
Российский регуляторный ландшафт информационной безопасности — один из самых жёстких среди крупных экономик. Директор по ИБ — персональный владелец соответствия требованиям регуляторов по всем ключевым нормативным актам одновременно.
152-ФЗ «О персональных данных» — основной закон для любой компании, работающей с данными граждан РФ. Регулятор — Роскомнадзор. Закон переходит к модели оборотных штрафов, пропорциональных выручке, что делает compliance не юридической формальностью, а прямым финансовым риском. Наличие персональных данных клиентов — прямой триггер для найма CISO.
187-ФЗ «О безопасности критической информационной инфраструктуры» — регулятор ФСТЭК. Применяется к субъектам КИИ: промышленности, энергетике, транспорту, финансовым организациям. Несоответствие влечёт не только штрафы, но и уголовную ответственность руководства — не только административную.
PCI DSS — обязателен для финансового сектора и всех компаний, принимающих карточные платежи.
Банк России устанавливает отдельные требования к ИБ для кредитных организаций и финтех-компаний, включая требования к инфраструктуре, процессам и уведомлению об инцидентах.
CISO переводит каждый из этих нормативных актов в конкретные технические и организационные меры. Несоответствие любому из стандартов — это юридическая и потенциально уголовная ответственность руководства, а не просто штрафные санкции.
CISO в 2026 году — тренды и новые угрозы
Директор по информационной безопасности — одна из наиболее востребованных управленческих ролей на рынке труда 2025–2026 годов. По данным Positive Technologies, число кибератак на российские компании выросло на 20–45% за последние два года.
Три тренда, меняющих повестку CISO прямо сейчас:
Дипфейки и искусственный интеллект в социальной инженерии. Атаки с использованием синтетических голосов и видеозаписей руководителей становятся инструментом для обхода корпоративных процедур авторизации. Поверхность атаки расширяется за счёт человеческого фактора, а не только технических уязвимостей.
Ужесточение 152-ФЗ. Переход к оборотным штрафам создаёт новый финансовый стимул для найма директора по ИБ: цена несоответствия теперь измеряется процентами от выручки, а не фиксированными суммами.
Киберустойчивость как стратегия. Компании переходят от модели «предотвращение взломов» к модели «устойчивость к инцидентам»: атака произойдёт, важно быстро восстановиться. CISO строит эту устойчивость через согласованные RTO/RPO-цели, регулярные тесты восстановления и программы повышения осведомлённости персонала.
Для обмена опытом и актуальными практиками — профессиональные площадки CISOclub.ru и CISO Forum 2026.
Как стать директором по информационной безопасности
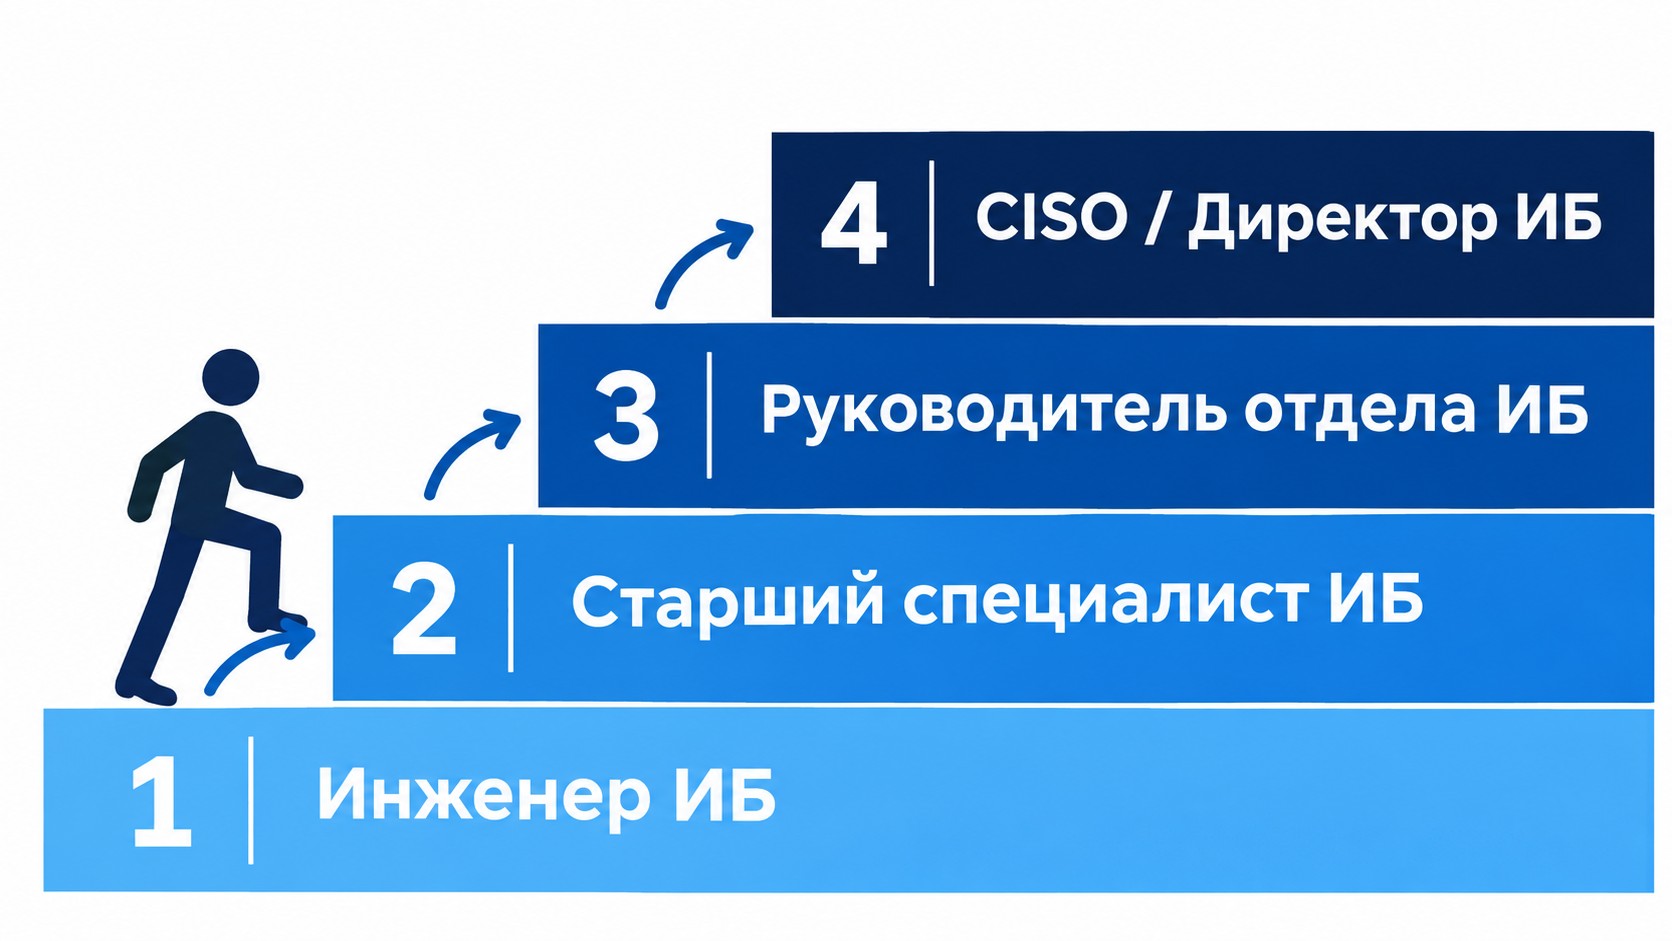
Типичный карьерный путь к позиции CISO — 7–10 лет в сфере ИБ, пройденных через инженерные роли и управление командами.
Лестница выглядит так: инженер по ИБ → старший специалист по информационной безопасности → руководитель службы информационной безопасности → директор по ИБ (CISO).
Профессиональные сертификации, подтверждающие уровень:
- CISSP (Certified Information Systems Security Professional) — международный стандарт для старших специалистов ИБ с акцентом на архитектуру и управление;
- CISM (Certified Information Security Manager) — акцент на управлении и стратегии ИБ.
Бизнес-навыки — фактически «вторая профессия» директора по информационной безопасности. Финансовый анализ, управление рисками, коммуникации с советом директоров — всё это приходится осваивать отдельно, поверх технической базы.
Старт с нуля возможен через программы профессиональной переподготовки в сфере кибербезопасности: они дают системное понимание угроз, средств защиты информации и регуляторных требований — то, с чего начинается карьера будущего CISO.
Часто задаваемые вопросы
Что означает аббревиатура CISO?
CISO — Chief Information Security Officer, директор по информационной безопасности. Произносится «сайсо». Это позиция уровня C-suite: топ-менеджер, определяющий стратегию ИБ, управляющий киберрисками и обеспечивающий соответствие 152-ФЗ и 187-ФЗ. Не путать с Cisco Systems — это разные слова с разным значением.
Чем CISO отличается от IT-директора (CIO)?
CIO отвечает за эффективность и доступность IT-систем, CISO — за их защиту и управление рисками. Между ними регулярно возникает конфликт: CIO стремится к скорости внедрения, CISO вводит ограничения безопасности. В зрелых компаниях директор по информационной безопасности подчиняется CEO напрямую, а не CIO — это снимает конфликт интересов.
Нужен ли CISO малому бизнесу?
Малому бизнесу с долей цифровой выручки до 20% и штатом до 50 человек достаточно vCISO — аутсорс-функции с гибким масштабированием. Штатный CISO оправдан при наличии персональных данных клиентов, сложной IT-экосистемы с ERP и CRM или обязательств по 152-ФЗ и требованиям КИИ.
Что такое vCISO и в чём его отличие от штатного?
vCISO — виртуальный CISO, аутсорс-функция. Стоит значительно меньше штатного, масштабируется от нескольких дней в месяц. Ограничения: нет круглосуточной вовлечённости и формального мандата топ-менеджера. Оптимальная стратегия — начать с vCISO, выстроить базовый контур ИБ, затем передать штатному директору по информационной безопасности.
Какие законы обязан знать CISO в России?
Ключевые: 152-ФЗ «О персональных данных» (Роскомнадзор, оборотные штрафы), 187-ФЗ «О безопасности критической информационной инфраструктуры» (ФСТЭК), требования Банка России для финтех и банков, PCI DSS для работы с платёжными картами. CISO — персональный владелец соответствия всем этим нормативным актам.
Кому подчиняется CISO в компании?
Три модели: 1) CIO — компромисс для небольших компаний, риск конфликта интересов; 2) CEO или COO — оптимально для финтех, промышленности, цифрового бизнеса; 3) служба безопасности — нишевый вариант. Чем критичнее цифровые активы компании, тем выше в иерархии должен находиться директор по ИБ.
Где профессиональное сообщество CISO в России?
Главная отраслевая площадка — CISOclub.ru: новости, кейсы, форум специалистов по информационной безопасности. Ключевое профессиональное событие — CISO Forum 2026, где обсуждают тренды угроз, регуляторные изменения и практику построения ИБ-функций в российских компаниях.
Как стать директором по информационной безопасности?
Типичный путь: 7–10 лет в ИБ — от инженера через руководителя отдела к позиции CISO. Необходимы технические знания, управленческий опыт и бизнес-компетенции. Сертификации CISSP и CISM подтверждают уровень. Старт в профессии возможен с нуля через программы профессиональной переподготовки в сфере кибербезопасности.
Подайте заявку —
забронируйте место в группе
45 000 мест на 2026 год. Бесплатное обучение по федеральному проекту «Активные меры содействия занятости»
- Онлайн
- От 2 месяцев
- Бесплатно
- Диплом